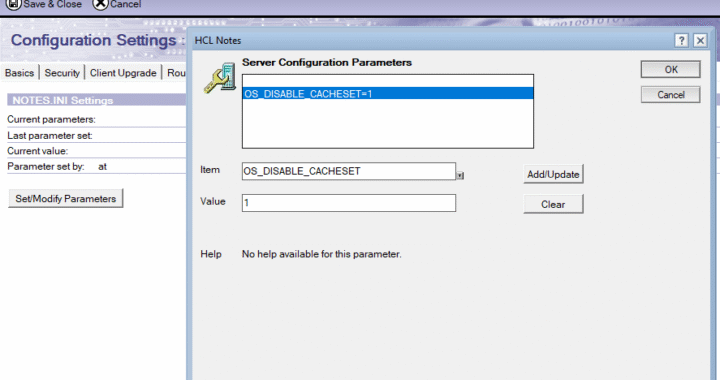
Op Windows Server 2019 en hoger (Windows Server 2022 wordt ondersteund vanaf HCL Domino 12.0.1) beveelt HCL aan om in de notes.ini OS_DISABLE_CACHESET=1 in te stellen.
Als mail- of applicatieservers met veel verkeer op dit platform prestatieproblemen vertonen (hoog CPU-gebruik van het systeem of loopt vast), gebruik je deze notes.ini-instelling om de prestaties te verbeteren. Deze instelling schakelt manipulatie van de Microsoft File System Cache uit.
Een HCL Domino beheerder kan dit instellen in de notes.ini of in het Server Configurations Settings document.
Notes.ini standaardwijziging voor Windows-server
In HCL Domino 14.5 is de standaardinstelling voor OS_DISABLE_CACHESET notes.ini gewijzigd in OS_DISABLE_CACHESET=1, omdat het instellen ervan op 0 prestatieproblemen kan veroorzaken.
TCPIP=TCP, 0, 15, 0 [,,x] <———– Dit is de configuratie voor uw TCP-poort ……|…|..|… Buffergrootte applicatiegegevens (0 is standaard = 8000) ……|…|..Plaatsaanduiding, wordt niet gebruikt door TCP ……|…Plaatsaanduiding, niet gebruikt door TCP …….Dit is de naam van het poortstuurprogramma
De laatste parameter x ([,,x] hierboven) kan als volgt worden gedecodeerd: 0 X 8000 Encryptie is ingeschakeld 0 X 0020 Compressie is ingeschakeld 0 X 4000 Stuurprogramma is intern 0 X 2000 Geen werking 0 X 1000 Altijd voor V2 en V3 0 X 0002 Ingesteld om modem-I/O te loggen 0 X 0004 Ingesteld om RTS/CTS in te schakelen
Selectie NOTES.INI-parameter Niets: TCPIP=TCP,0,15,0,,12288, Alleen compressie: TCPIP=TCP,0,15,0,,12320, Alleen encryptie: TCPIP=TCP,0,15,0,,45056, Beide: TCPIP=TCP,0,15,0,,45088,
Omdat het naar mijn mening niet echt heel helder staat beschreven in de IBM Domino documentatie een tip hoe je een SMTP failover/load balancing kunt realiseren met IBM Domino vanaf versie 6.
IBM geeft in de normale Domino Administrator Help het volgende aan: For the field Relay host for messages leaving the local Internet domain enter the host name, domain name, or IP address of the server being used as a relay host keeping the following guidelines in mind: A domain name is a valid entry only if the internal DNS contains an MX record for that domain and can resolve it to a host name. When entering an IP address, enclose it within brackets; for example, [127.0.0.1].
Er is echter een technote die aangeeft dat vanaf versie 6 ook meerdere machinenamen/ip-adressen ingevoerd mogen worden: http://www.ibm.com/support/docview.wss?uid=swg21217089
Using the Configuration Document to implement outbound SMTP failover
Question: You must configure the Lotus Domino® server for outbound SMTP failover. In the Configuration Document –> Router/SMTP panel –> Basics panel, can the field, “Relay host for messages leaving the local internet domain,” contain multiple hostnames/IP addresses?
Answer: This feature is available beginning with Domino 6 releases. Use a semi-colon to separate hostname entries or IP addresses to achieve failover. Example: host1.acme.com;host2.acme.com
Result: The router will attempt an SMTP transfer to host1.acme.com. If host1.acme.com is down or not responding, the router will failover to host2.acme.com as observed below:
09/13/2006 11:01:46 AM Router: No messages transferred to host1.acme.com;host2.acme.com (host host1.acme.com) via SMTP: The server is not responding. The server may be down or you may be experiencing network problems. Contact your system administrator if this problem persists. 09/13/2006 11:01:46 AM SMTPClient: Attempting to Connect: Host host2.acme.com, Port 25, SSL Port 0, Connecting Domain vec.lotus.com 09/13/2006 11:01:46 AM SMTPClient: Connection successful
Nu kreeg ik direct een foutmelding dat de remote server niet gevonden kon worden. Vandaar een zoektocht naar meer informatie.
How to make Domino relay server to route mail to mutiple SMTP hosts Within the Domino “Relay host” field, two list delimiters are allowed – comma( , ) and semicolon( 😉 ● Method 1: Load balancing mode : host1, host2 In this example, the router will take the group of hosts at the same preference level (host1 and host2) and try to connect to these hosts in a random order. ● Method 2: Fail over mode : host1; host2 In this example, the router will take preference of first host (host1) to route emails. If host1 stops responding, then the Domino router will move on to the next host (host2) i.e the next preference level.
The internal mail servers can route Internet mail to the server with SMTP enabled for external mail either via IBM® Lotus® Notes® routing, with a Foreign SMTP Domain document and SMTP Connection document linking to the SMTP server, or via SMTP routing, with the SMTP server configured as the relay host.
Configuring these servers requires:
Enabling “SMTP used when sending messages outside of the local Internet domain” for Mail1 and Mail3.
Enabling the SMTP listener task for Mail1 and Mail3.
Setting up DNS correctly to include MX records for Mail1 and Mail3, indicating to external SMTP systems that these are the hosts that receive inbound mail for the acme.com domain.
Either enabling “SMTP allowed outside of the local Internet domain” for the internal mail servers, Mail2 and Mail4, and listing Mail1 or Mail3 as the relay host, or creating a Foreign SMTP Domain document and SMTP Connection document that define the route to Mail1 or Mail3.
Het leek mij logisch dat als je 1 IP-adres moet noteren in blokhaken, je twee IP-adressen gescheiden door een comma of puntcomma dan als volgt zou invoeren: [10.10.1.4],[10.10.1.6] Dit werkte echter niet.
Na weer wat zoekwerk op internet vond ik een ouder document uit 2011:
Question: Can we configure multiple IP to Domino outbound SMTP server ? e.g.- 10 IP to send out the mails so that mail transfer will be faster by 10 times.
Answer: You can configure multiple IP addresses in the relay host field in the Configuration Document for the Lotus Domino® server. (Configuration Document –> Router/SMTP panel –> Basics –> Relay host for messages leaving the local internet domain ).
You can use multiple IPs by separating with a comma or a semi-colon as the separator between IP addresses in the relay host field in the Configuration Document, or if using brackets then add a second bracket to the first IP address as given example below.
Note: Don’t use brackets around or spaces within the IP address configuration.
Use: 10.10.1.4,10.10.1.6 or 10.10.1.4;10.10.1.6 or [[10.10.1.4],[10.10.1.6]
In ons geval moest er dus een extra blokhaak voor het eerste IP-adres!
Deze load balancing methode werkt overigens op meer plaatsen volgens de laatste link:
Question: I am using 3 gateways for out going mails is it possible that i can configure load balancing?
Answer: You can use a comma to separate the IP addresses of your gateways. Comma will give you load balancing while semicolon will give you failover. Specify the IP addresses like this x.x.x.x, y.y.y.y, z.z.z.z .
Dat je met HCL Notes per gebruiker een eigen data map kunt instellen door middel van de notes.ini is natuurlijk bekend bij iedereen.
Maar de Workspace map blijft zonder aanpassingen gedeeld voor gebruikers die aanmelden op de zelfde computer. Laatst bleek dat weer eens bij een klant die een Remote Desktop sessie naar een beheer server maakte waar ook al iemand anders op aan het werk was.
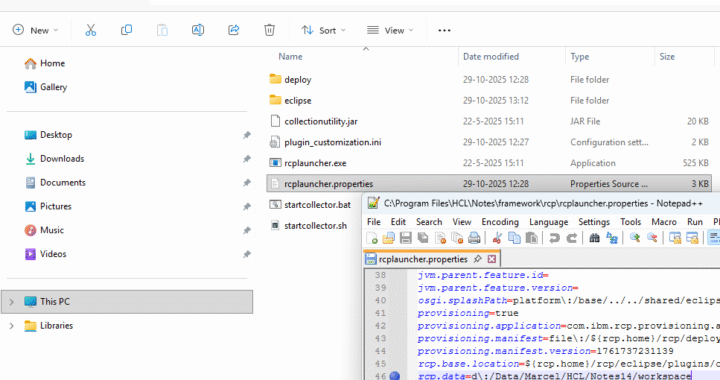
Om ook de Workspace map te verwijzen naar een eigen locatie dient het bestand rcplauncher.properties aangepast te worden. Dit bestand staat in de map waar de HCL Notes programma bestanden zijn geïnstalleerd en dan in de submap \framework\rcp.
rcp.data
Op een standaard Windows machine zou dat C:\Program Files\HCL\Notes\framework\rcp\rcplauncher.properties zijn. De regel waar de locatie van de Workspace map staat is rcp.data=c\:/Program Files/HCL/Notes/Data/workspace
Pas deze regel aan zodat de workspace map in de zelfde map komt te staan als de gebruikers dat map.
Stel dat in de notes.ini de regel Directory=x:\HCL\Notes\Data staat, dan kan in rcplauncher.properties de regel rcp.data=x\:/HCL/Notes/Data/workspace worden.
Variabelen
Het is mogelijk om variabelen te gebruiken in het rcplauncher bestand. Zo kan de regel ook worden: rcp.data=x\:/${env.USERNAME}/HCL/Notes/Data/workspace
Enkele voorbeelden van variabelen zijn: ${env.HOMEDRIVE} ${env.HOMEPATH} ${env.USERNAME}
Om deze locatie in te stellen tijdens een installatie is o.a. de parameter RCPDATA= beschikbaar: setup.exe /v”SETMULTIUSER=1 CITRIX=1 MULTIUSERBASEDIR=x:\ MULTIUSERCOMMONDIR=x:\notes RCPDATA=x:\”
Wanneer je een “set config” commando op de Domino server console uitvoert, bijvoorbeeld “set config server_restricted=2”, om de waarde van een bestaande notes.ini parameter aan te passen, wordt de parameter in het configuratie document niet aangepast.
Hierdoor wordt het console commando na een tijdje weer overschreven door de instelling in het configuratie document.
Wil je dit aanpassen zodat een console commando het configuratie document bijwerkt kan de volgende regel in de notes.ini van de server worden toegevoegd:
Vanaf Domino versie 8.5.3 wordt de notes.ini parameter Debug_threadid automatisch toegevoegd aan de notes.ini met een waarde van “1” Deze debug thread id is vooral handig om problemen op te lossen. Wil je deze extra informatie niet dan kan de regel eenvoudig verwijderd worden uit de notes.ini of de waarde aangepast moeten worden naar CONFIG DEBUG_THREADID=0. Dit kan door de notes.ini aan te passen, via het server configuratie document, of via het console commando SET CONFIG DEBUG_THREADID=0.
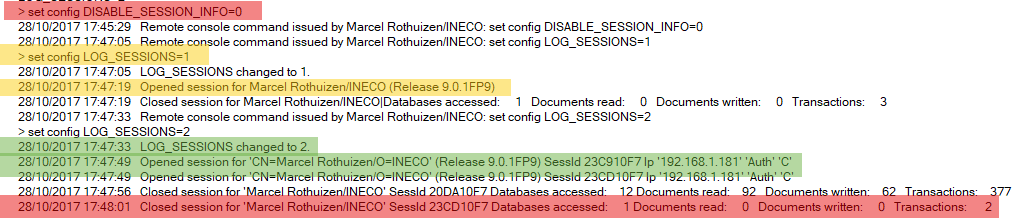
Er is een niet of slecht gedocumenteerde waarde van de instelling LOG_SESSIONS die het mogelijk maakt om het ip adres van de sessie te tonen op de Domino console en weg te schrijven in het logboek. In de help bestanden worden slechts de waarde 0 en 1 beschreven, maar er blijkt ook een waarde 2 te bestaan.
Log_Sessions
Instelling: Log_Sessions=waarde
Mogelijke waardes:
0 – Geen sessies bijhouden
1 – Log sessie in het volgende formaat: 01-01-2010 10:00:00 Opened session for Marcel Rothuizen/INECO (Release x)
2 – Log sessie in het volgende formaat: 01-01-2010 10:00:00 Opened session for ‘CN=Marcel Rothuizen/O=INECO’ (Release x) SessId xxxxxxx Ip ‘192.168.1.1’ ‘Auth’ ‘C’
Als Log_Sessions op 2 staat wordt de informatie alleen in het logboek weggeschreven, niet naar de console.
Disable_Session_Info
Als laatste zal er standaard na het sluiten van een sessie een samenvattingsregel naar het log worden weggeschreven over de uitgevoerde acties op de server:
Uit beveiligingsoogpunt kan het wenselijk zijn om zo min mogelijk gegevens over de servers mee te sturen met een bericht. Hoe minder details hoe minder kwetsbaar.
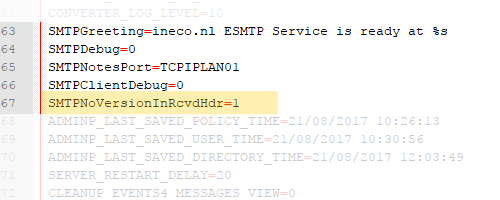
Met de notes.ini regel SMTPNoVersionInRcvdHdr=1 voorkom je dat Domino server product informatie wordt meegestuurd in de SMTP Received headers.
Mogelijke waardes:
0 (of niet aanwezig ) – de door Domino gegenereerde SMTP Received header bevat Domino server product informatie, inclusief de server versie.
1 – de door Domino gegenereerde SMTP Received header bevat geen Domino server product informatie.
Wanneer een gebruiker zijn HTTP wachtwoord aanpast in HCL Notes kan gedurende een periode van twee dagen zowel het oude als het nieuwe wachtwoord gebruikt worden. Soms is dat wenselijk om het adminp proces de tijd te geven om het nieuwe wachtwoord op de hele omgeving door te voeren, maar kan ook zeer verwarrend zijn.
Deze “cache” periode” kan met de volgende notes.ini regel op de server aangepast worden:
HTTP_Pwd_Change_Cache_Hours
Gebruik de volgende notatie:
HTTP_Pwd_Change_Cache_Hours=x
(x staat voor het aantal uur dat het oude wachtwoord nog geldig is)
Tijdens deze periode zijn zowel het oude als het nieuwe wachtwoord geldig, er van uitgaande dat het nieuwe wachtwoord wel gerepliceerd is naar alle HCL Domino servers waarop aangemeld wordt.
Om de beste ervaringen te bieden, gebruiken wij technologieën zoals cookies om informatie over je apparaat op te slaan en/of te raadplegen. Door in te stemmen met deze technologieën kunnen wij gegevens zoals surfgedrag of unieke ID's op deze site verwerken. Als je geen toestemming geeft of je toestemming intrekt, kan dit een nadelige invloed hebben op bepaalde functies en mogelijkheden.
Functioneel
Altijd actief
De technische opslag of toegang is strikt noodzakelijk voor het legitieme doel het gebruik mogelijk te maken van een specifieke dienst waarom de abonnee of gebruiker uitdrukkelijk heeft gevraagd, of met als enig doel de uitvoering van de transmissie van een communicatie over een elektronisch communicatienetwerk.
Voorkeuren
De technische opslag of toegang is noodzakelijk voor het legitieme doel voorkeuren op te slaan die niet door de abonnee of gebruiker zijn aangevraagd.
Statistieken
De technische opslag of toegang die uitsluitend voor statistische doeleinden wordt gebruikt.De technische opslag of toegang die uitsluitend wordt gebruikt voor anonieme statistische doeleinden. Zonder dagvaarding, vrijwillige naleving door je Internet Service Provider, of aanvullende gegevens van een derde partij, kan informatie die alleen voor dit doel wordt opgeslagen of opgehaald gewoonlijk niet worden gebruikt om je te identificeren.
Marketing
De technische opslag of toegang is nodig om gebruikersprofielen op te stellen voor het verzenden van reclame, of om de gebruiker op een site of over verschillende sites te volgen voor soortgelijke marketingdoeleinden.