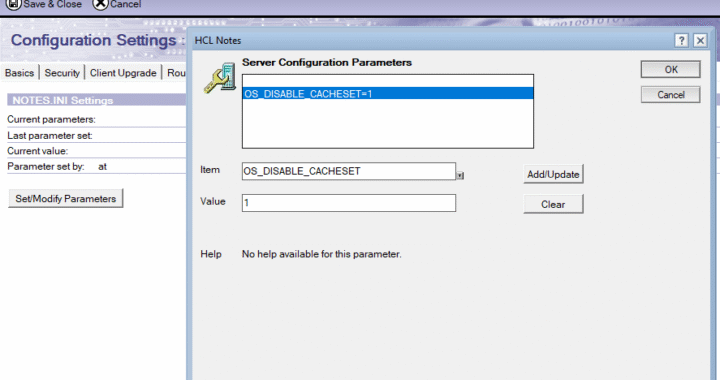
Op Windows Server 2019 en hoger (Windows Server 2022 wordt ondersteund vanaf HCL Domino 12.0.1) beveelt HCL aan om in de notes.ini OS_DISABLE_CACHESET=1 in te stellen.
Als mail- of applicatieservers met veel verkeer op dit platform prestatieproblemen vertonen (hoog CPU-gebruik van het systeem of loopt vast), gebruik je deze notes.ini-instelling om de prestaties te verbeteren. Deze instelling schakelt manipulatie van de Microsoft File System Cache uit.
Een HCL Domino beheerder kan dit instellen in de notes.ini of in het Server Configurations Settings document.
Notes.ini standaardwijziging voor Windows-server
In HCL Domino 14.5 is de standaardinstelling voor OS_DISABLE_CACHESET notes.ini gewijzigd in OS_DISABLE_CACHESET=1, omdat het instellen ervan op 0 prestatieproblemen kan veroorzaken.
Vanaf HCL Domino V11.0.1 ondersteunen Domino servers de Server Name Indication (SNI) uitbreiding van het Transport Security Layer (TLS)-protocol. SNI stelt een Domino-server in staat om meerdere virtuele hosts (websites) via HTTPS aan te bieden, waarbij meerdere hostnamen kunnen worden geconfigureerd om toe te wijzen aan één IP-adres.
Om SNI-ondersteuning in te schakelen, voegt u de notes.ini-instelling ENABLE_SNI=1 toe aan de server en start u de HTTP-taak opnieuw.
De volgende zaken moeten in overweging worden genomen voordat u SNI-ondersteuning inschakelt:
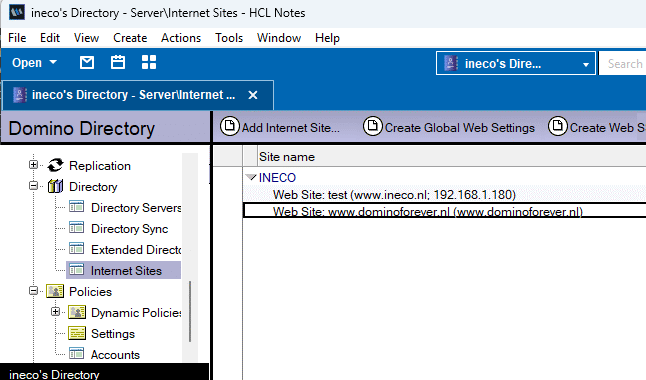
Om SNI te gebruiken, moet er een standaardwebsite zijn geconfigureerd of ten minste één website met een IP-adres dat is geconfigureerd als startpunt voor de TLS-handshake. Als de server de TLS SNI-extensie ontvangt, probeert deze over te schakelen naar de site die overeenkomt met de hostnaam in de SNI-extensie nadat de TLS-handshake is voltooid. Het inschakelen van SNI vereist mogelijk dat u de configuratie van de website (regels en andere instellingen) aanpast. Met SNI ingeschakeld, kan de server na de TLS-handshake een toewijzing maken van de standaardwebsite of de website met het IP-adres naar een andere site op hostnaam. Dit kan leiden tot een gedragswijziging in bestaande configuraties, waarbij er mogelijk één website is met alleen een geconfigureerd IP-adres en andere met alleen de hostnaam/hostnamen. Oude configuraties zouden de site met het IP-adres blijven gebruiken. Met SNI ingeschakeld, kan de aanvraag overschakelen naar het gebruik van een site met een hostnaam die mogelijk een andere configuratie heeft dan de site met het IP-adres. Een voorbeeld van de configuratie met meerdere internetsites ziet er als volgt uit, met server notes.ini “ENABLE_SNI=1” ingeschakeld op de server.
Zoals u waarschijnlijk al gelezen of gehoord heeft, heeft het ontwikkelingsteam van HCL Domino een kritisch defect (bug) geïdentificeerd dat vanaf 13 december 2024 van invloed zal zijn op ALLE Domino-server versies.
Meer informatie vindt u via de bovenstaande link, inclusief hoe u toegang krijgt tot de oplossing voor klanten met actieve ondersteuning met HCL Domino-versies 14.x,12.x en 11.x. op Mijn HCL-softwareportaal. Domino-klanten zonder actieve ondersteuning moeten opnieuw een support contract opstarten met behulp van de Domino CCB Term-licentie. Neem hiervoor contact op met uw partner of HCL-verkoopvertegenwoordiger. Alleen klanten met een geldig recht en actieve ondersteuning (en uitgebreide ondersteuning voor v9 en/of v10) kunnen de oplossing ontvangen en toepassen.
Alle fixes of patches van HCL Domino zijn het intellectuele eigendom van HCLSoftware. Elk ongeoorloofd gebruik, reproductie of distributie is ten strengste verboden en zou een inbreuk vormen op de IE-rechten van HCLSoftware.
(Opmerking: Fixes zullen niet beschikbaar zijn voor alle tussentijdse versies van IBM Domino v9 en v10)
Wat is er aan de hand?
Volgens HCL zal als u uw server opnieuw opstart, er een routerfout optreden die resulteert in leveringsfouten als gevolg van een routeringslus. Ook zullen de e-mailregels beginnen te falen. Bovendien gebruikt Domino slechts één enkele mail.box, ongeacht waar het configuratiedocument om vraagt. Dit is een datum/tijd-probleem in de Domino router code. Het gebied waar het defect is gevonden, wordt gebruikt om te bepalen of de configuratie moet worden bijgewerkt. Sinds 13 december mislukt deze controle en laadt de router uw configuratie niet.
Dit probleem treedt alleen op als Domino op of na 13 december 2024 opnieuw wordt opgestart. HCL heeft op 13 december een waarschuwing afgegeven om de impact te beperken. Er werd binnen 24 uur een tussentijdse oplossing geleverd. Zie tabel in de link voor downloaddetails.
Dit probleem wordt niet veroorzaakt door een recente codewijziging en heeft geen invloed op de beveiliging. Deze bug bestaat al meer dan 30 jaar en lijkt van invloed te zijn op alle versies van Domino. Hij werd niet eerder door IBM of Lotus ontdekt.
In de praktijk
Wij hebben inderdaad ook geconstateerd dat bij een herstart de mailrouter postbussen zijn beperkt tot een enkele (nieuwe) postbus, de mail regels niet meer werken en Notes mail routering niet meer werkt. SMPT mail verkeer, ook tussen de servers (indien geconfigureerd) blijft wel werken, waardoor mailverkeer via deze methode wel mogelijk lijkt te zijn.
In enkele gevallen werkt de mailroutering ook nog steeds, maar doordat het configuratie document mogelijk niet goed uitgelezen wordt is het maar zeer de vraag of de instellingen allemaal worden gebruikt, met alle gevolgen van dien. Onderschat het probleem dus niet, ook als er weinig aan de hand lijkt te zijn in uw situatie.
Omdat het naar mijn mening niet echt heel helder staat beschreven in de IBM Domino documentatie een tip hoe je een SMTP failover/load balancing kunt realiseren met IBM Domino vanaf versie 6.
IBM geeft in de normale Domino Administrator Help het volgende aan: For the field Relay host for messages leaving the local Internet domain enter the host name, domain name, or IP address of the server being used as a relay host keeping the following guidelines in mind: A domain name is a valid entry only if the internal DNS contains an MX record for that domain and can resolve it to a host name. When entering an IP address, enclose it within brackets; for example, [127.0.0.1].
Er is echter een technote die aangeeft dat vanaf versie 6 ook meerdere machinenamen/ip-adressen ingevoerd mogen worden: http://www.ibm.com/support/docview.wss?uid=swg21217089
Using the Configuration Document to implement outbound SMTP failover
Question: You must configure the Lotus Domino® server for outbound SMTP failover. In the Configuration Document –> Router/SMTP panel –> Basics panel, can the field, “Relay host for messages leaving the local internet domain,” contain multiple hostnames/IP addresses?
Answer: This feature is available beginning with Domino 6 releases. Use a semi-colon to separate hostname entries or IP addresses to achieve failover. Example: host1.acme.com;host2.acme.com
Result: The router will attempt an SMTP transfer to host1.acme.com. If host1.acme.com is down or not responding, the router will failover to host2.acme.com as observed below:
09/13/2006 11:01:46 AM Router: No messages transferred to host1.acme.com;host2.acme.com (host host1.acme.com) via SMTP: The server is not responding. The server may be down or you may be experiencing network problems. Contact your system administrator if this problem persists. 09/13/2006 11:01:46 AM SMTPClient: Attempting to Connect: Host host2.acme.com, Port 25, SSL Port 0, Connecting Domain vec.lotus.com 09/13/2006 11:01:46 AM SMTPClient: Connection successful
Nu kreeg ik direct een foutmelding dat de remote server niet gevonden kon worden. Vandaar een zoektocht naar meer informatie.
How to make Domino relay server to route mail to mutiple SMTP hosts Within the Domino “Relay host” field, two list delimiters are allowed – comma( , ) and semicolon( 😉 ● Method 1: Load balancing mode : host1, host2 In this example, the router will take the group of hosts at the same preference level (host1 and host2) and try to connect to these hosts in a random order. ● Method 2: Fail over mode : host1; host2 In this example, the router will take preference of first host (host1) to route emails. If host1 stops responding, then the Domino router will move on to the next host (host2) i.e the next preference level.
The internal mail servers can route Internet mail to the server with SMTP enabled for external mail either via IBM® Lotus® Notes® routing, with a Foreign SMTP Domain document and SMTP Connection document linking to the SMTP server, or via SMTP routing, with the SMTP server configured as the relay host.
Configuring these servers requires:
Enabling “SMTP used when sending messages outside of the local Internet domain” for Mail1 and Mail3.
Enabling the SMTP listener task for Mail1 and Mail3.
Setting up DNS correctly to include MX records for Mail1 and Mail3, indicating to external SMTP systems that these are the hosts that receive inbound mail for the acme.com domain.
Either enabling “SMTP allowed outside of the local Internet domain” for the internal mail servers, Mail2 and Mail4, and listing Mail1 or Mail3 as the relay host, or creating a Foreign SMTP Domain document and SMTP Connection document that define the route to Mail1 or Mail3.
Het leek mij logisch dat als je 1 IP-adres moet noteren in blokhaken, je twee IP-adressen gescheiden door een comma of puntcomma dan als volgt zou invoeren: [10.10.1.4],[10.10.1.6] Dit werkte echter niet.
Na weer wat zoekwerk op internet vond ik een ouder document uit 2011:
Question: Can we configure multiple IP to Domino outbound SMTP server ? e.g.- 10 IP to send out the mails so that mail transfer will be faster by 10 times.
Answer: You can configure multiple IP addresses in the relay host field in the Configuration Document for the Lotus Domino® server. (Configuration Document –> Router/SMTP panel –> Basics –> Relay host for messages leaving the local internet domain ).
You can use multiple IPs by separating with a comma or a semi-colon as the separator between IP addresses in the relay host field in the Configuration Document, or if using brackets then add a second bracket to the first IP address as given example below.
Note: Don’t use brackets around or spaces within the IP address configuration.
Use: 10.10.1.4,10.10.1.6 or 10.10.1.4;10.10.1.6 or [[10.10.1.4],[10.10.1.6]
In ons geval moest er dus een extra blokhaak voor het eerste IP-adres!
Deze load balancing methode werkt overigens op meer plaatsen volgens de laatste link:
Question: I am using 3 gateways for out going mails is it possible that i can configure load balancing?
Answer: You can use a comma to separate the IP addresses of your gateways. Comma will give you load balancing while semicolon will give you failover. Specify the IP addresses like this x.x.x.x, y.y.y.y, z.z.z.z .
Vanaf Domino versie 8.5.3 wordt de notes.ini parameter Debug_threadid automatisch toegevoegd aan de notes.ini met een waarde van “1” Deze debug thread id is vooral handig om problemen op te lossen. Wil je deze extra informatie niet dan kan de regel eenvoudig verwijderd worden uit de notes.ini of de waarde aangepast moeten worden naar CONFIG DEBUG_THREADID=0. Dit kan door de notes.ini aan te passen, via het server configuratie document, of via het console commando SET CONFIG DEBUG_THREADID=0.
Er was eens een tijd waar Notes beheerders het zwaar hadden….
Nu worden we verwend met nieuwe functies die het werk wel erg makkelijk maken.
Neem nu het in Notes 8.5 geïntroduceerde ID Vault (of vrij vertaald in het Nederlands een kluis om Notes ID’s in te bewaren).
Pfff, hoor ik de die-hard-domino beheerder al roepen, dat hadden we altijd al, eerst de Escrow agent in versie 4 en vanaf versie 5 Password Recovery.
Wat is er dan zo belangrijk aan dat ID Vault?
Welnu, eindelijk hebben beheerders de mogelijkheid om zelf wachtwoorden te resetten.
Vergeten wachtwoord, iets dat bij de meeste bedrijven als erg vervelend wordt ervaren.
Zeker als (altijd de zelfde) personen na hun vakantie het Notes wachtwoord (alweer) vergeten zijn.
Meestal was de oplossing om een oud ID met het initiële wachtwoord terug te plaatsen, met kans op verlies van certificaten en sleutels of inmiddels verlopen geldigheidsduur, of door middel van de ernstig vermoeiende Password Recovery procedure.
Is dit niet herkenbaar? Lees dan niet verder.
Anders is het volgende wellicht toch interessant.
Instellen ID Vault.
Het opzetten van een ID Vault is een eenvoudige taak:
Start de Domino Administrator.
Open de server waar de ID Vault moet komen.
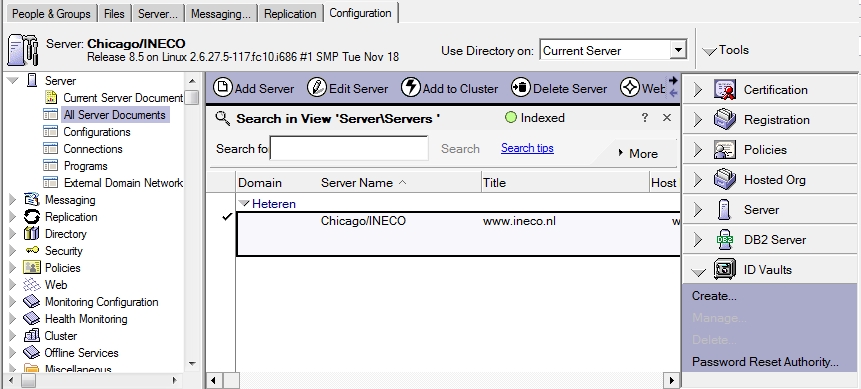
Klik het tabblad configuration, selecteer de server en klik rechts op Tools > ID Vaults > Create
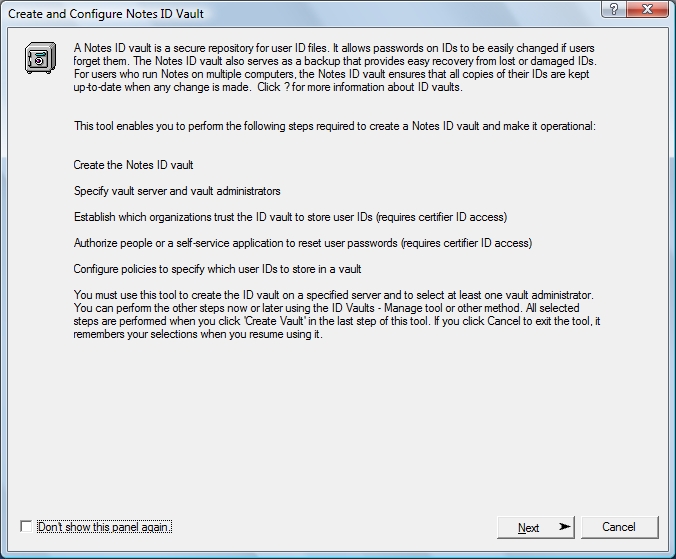
Een dialoogvenster geeft uitleg over de ID Vault.
Klik Next om door te gaan.
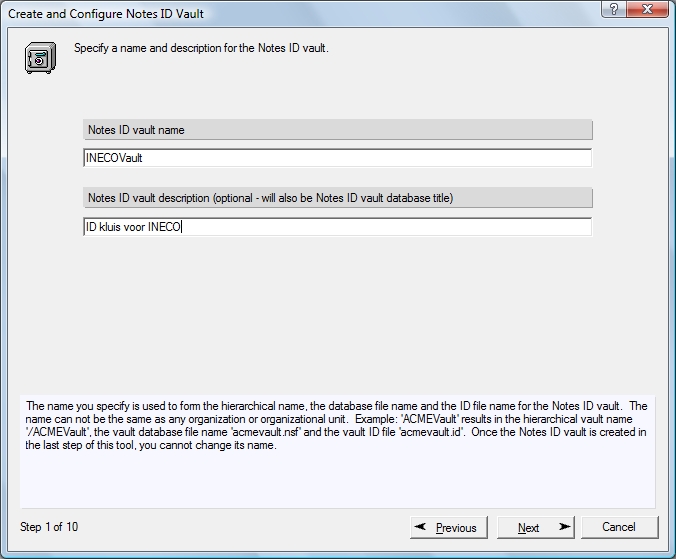
Geef een naam voor de Vault, dit mag niet de zelfde naam als de Notes Organisatie naam zijn.
Geef eventueel een omschrijving op.
Klik Next.
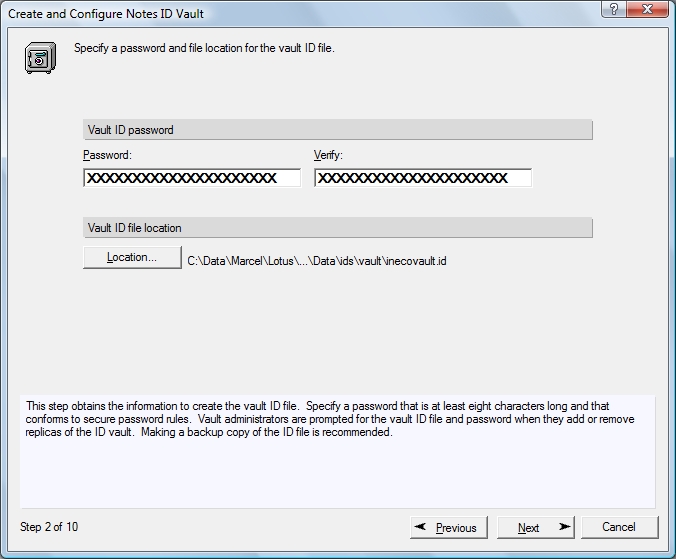
Geef een nieuw wachtwoord op voor het Vault ID en controleer de locatie aan waar het ID opgeslagen wordt.
Klik Next
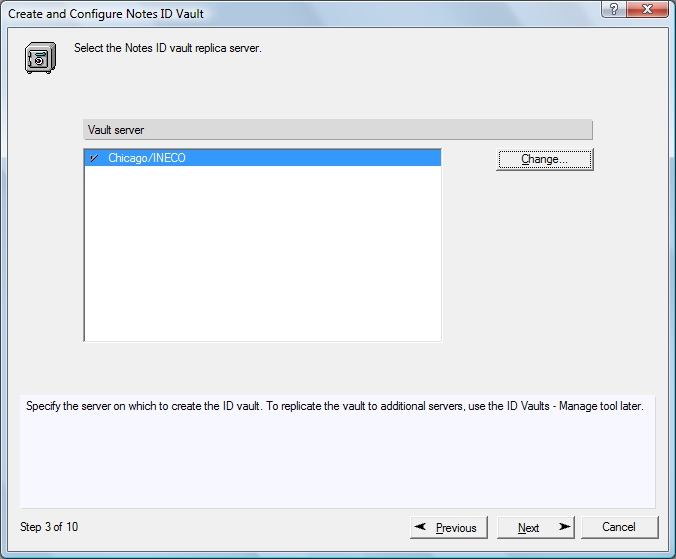
Controleer nogmaals of de server juist is.
Klik Next.
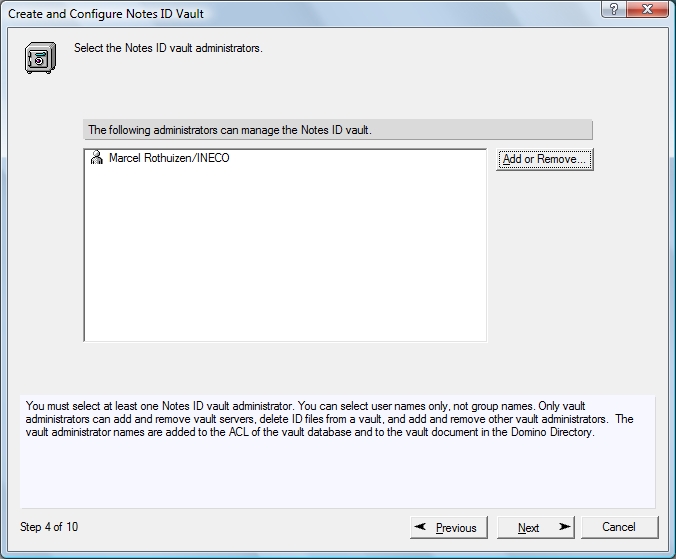
Selecteer de beheerders voor deze Vault.
Dit zijn overigens niet de personen die wachtwoorden mogen resetten, dit komt later.
Klik Next.
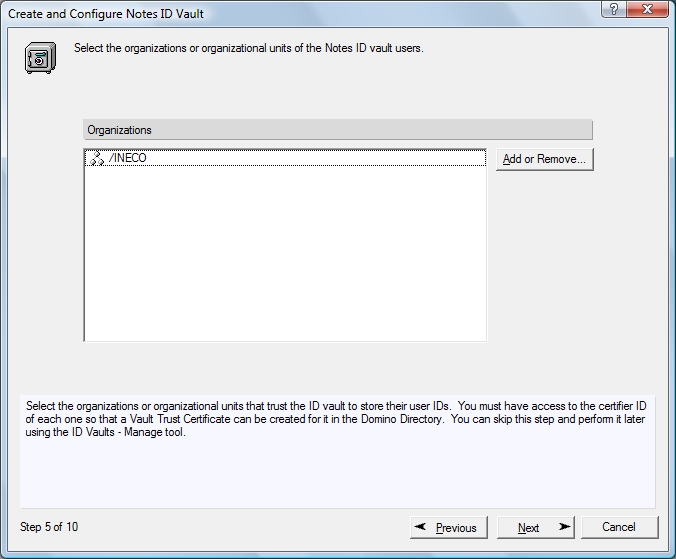
Geef op welke Organisaties of Units met deze Vault mogen werken.
In het voorbeeld is dat er slechts 1 organisatie (/INECO).
Klik Next.
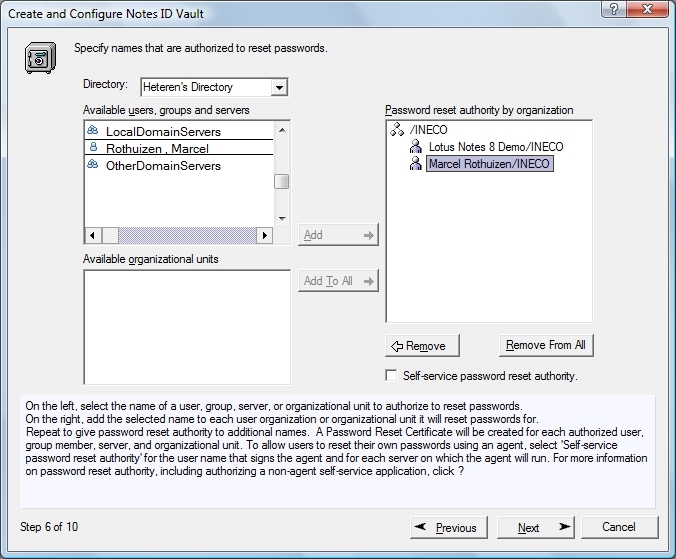
Nu komen de personen aan bod die wachtwoorden mogen resetten.
Ook als er ID’s zijn waarmee applicaties gesigneerd worden die wachtwoorden mogen herstellen, en de server waarop zo’n applicatie draait dienen hier toegevoegd te worden.
Natuurlijk is dit later allemaal nog aan te passen.
Klik Next.
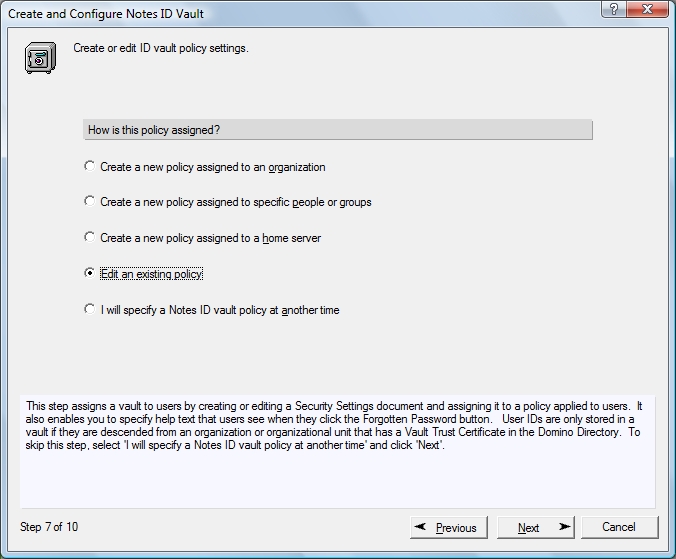
Geef op of er een bestaande Policy bijgewerkt moet worden, een nieuwe moet worden gemaakt, of dat je dit later handmatig wilt aanpassen.
In ons geval kiezen we om een bestaande aan te passen.
Klik Next.
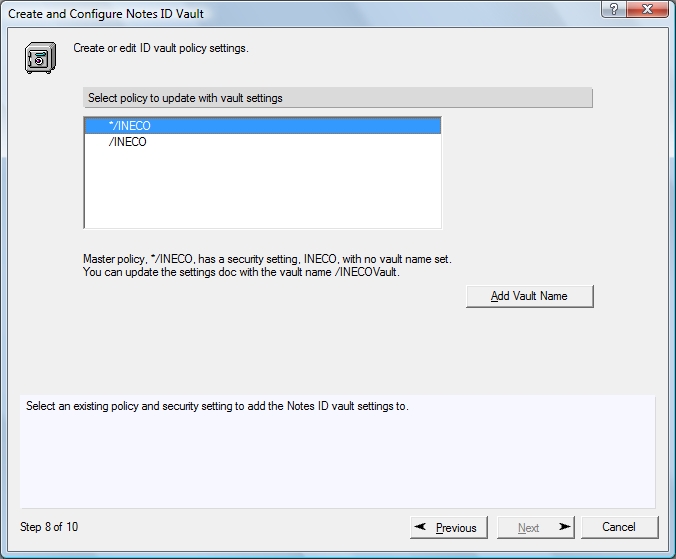
Hier de gekozen Master policy in beeld.
Klik Add Vault Name om het Security settings formulier automatisch aan te passen.
Klik Next.
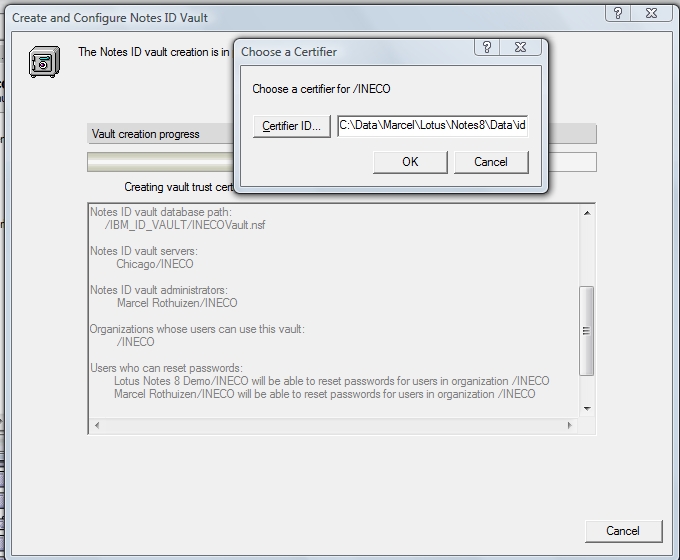
Selecteer het certifier ID van de organisatie.
Klik OK
Klik Next
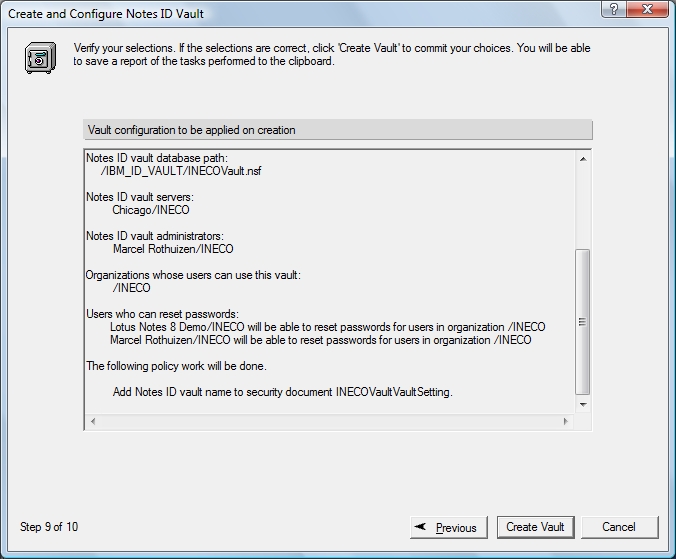
Controleer of alles naar wens is in het dan volgende overzicht.
Klik Create Vault wanneer je door wilt gaan.
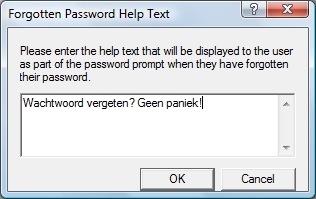
In de volgende dialoog kan een tekst worden ingegeven die aan een gebruiker wordt getoond wanneer deze klikt op wachtwoord vergeten.
Type de tekst en klik OK.
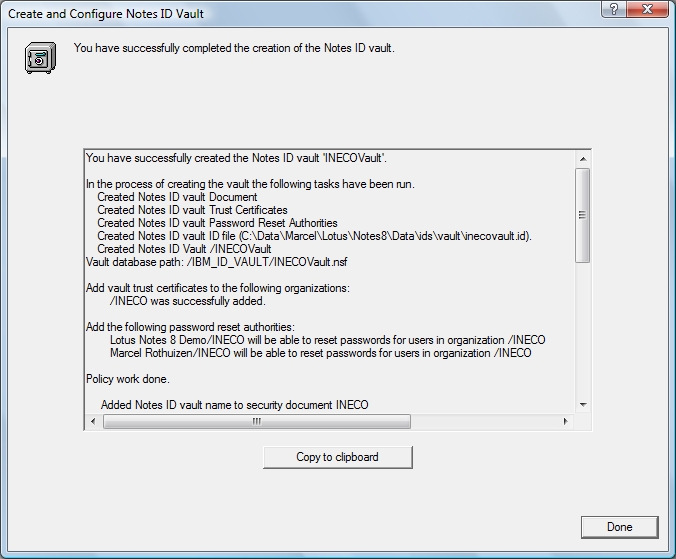
Wanneer alles goed is komt er een dialoog met een samenvatting van alle handelingen die zijn verricht.
De ID Vault is klaar voor gebruik!
ID bestanden van de gebruikers worden periodiek overgezet in de ID vault wanneer de gebruiker verbonden is met de server.
Het is dus belangrijk dat de gebruiker eerst een keer verbinding heeft gemaakt alvorens er een poging wordt ondernomen om het wachtwoord te resetten omdat het ID bestand anders niet aanwezig is!
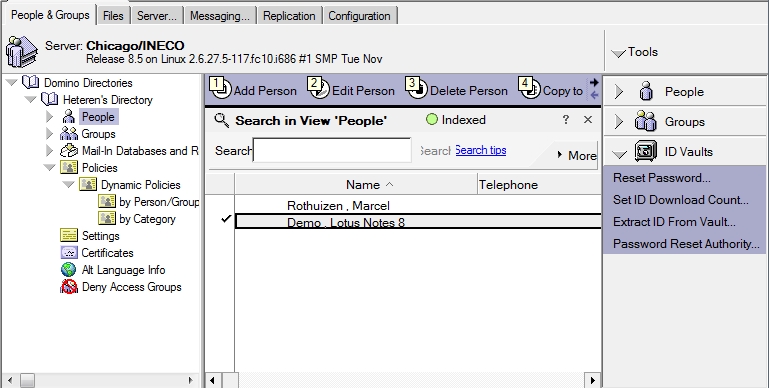
Wanneer een ID in de Vault aanwezig is kan de beheerder via de Administrator Client naar de weergave Personen gaan, het slachtoffer selecteren, en rechts een keuze maken uit de nu beschikbare acties zoals Reset Password en Extract ID from Vault:
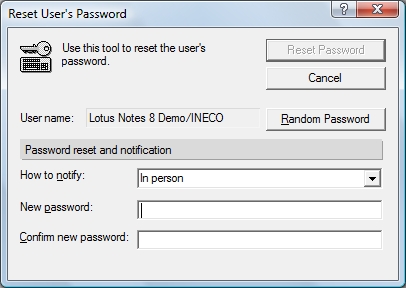
De meest voorkomende actie zal zijn Reset Password, een simpele dialoog verschijnt:
Vul de velden in en het wachtwoord is gereset.
Leuker kunnen we het niet maken, wel makkelijker was de leus van belastingdienst, die ook hier goed past.
Om de beste ervaringen te bieden, gebruiken wij technologieën zoals cookies om informatie over je apparaat op te slaan en/of te raadplegen. Door in te stemmen met deze technologieën kunnen wij gegevens zoals surfgedrag of unieke ID's op deze site verwerken. Als je geen toestemming geeft of je toestemming intrekt, kan dit een nadelige invloed hebben op bepaalde functies en mogelijkheden.
Functioneel
Altijd actief
De technische opslag of toegang is strikt noodzakelijk voor het legitieme doel het gebruik mogelijk te maken van een specifieke dienst waarom de abonnee of gebruiker uitdrukkelijk heeft gevraagd, of met als enig doel de uitvoering van de transmissie van een communicatie over een elektronisch communicatienetwerk.
Voorkeuren
De technische opslag of toegang is noodzakelijk voor het legitieme doel voorkeuren op te slaan die niet door de abonnee of gebruiker zijn aangevraagd.
Statistieken
De technische opslag of toegang die uitsluitend voor statistische doeleinden wordt gebruikt.De technische opslag of toegang die uitsluitend wordt gebruikt voor anonieme statistische doeleinden. Zonder dagvaarding, vrijwillige naleving door je Internet Service Provider, of aanvullende gegevens van een derde partij, kan informatie die alleen voor dit doel wordt opgeslagen of opgehaald gewoonlijk niet worden gebruikt om je te identificeren.
Marketing
De technische opslag of toegang is nodig om gebruikersprofielen op te stellen voor het verzenden van reclame, of om de gebruiker op een site of over verschillende sites te volgen voor soortgelijke marketingdoeleinden.