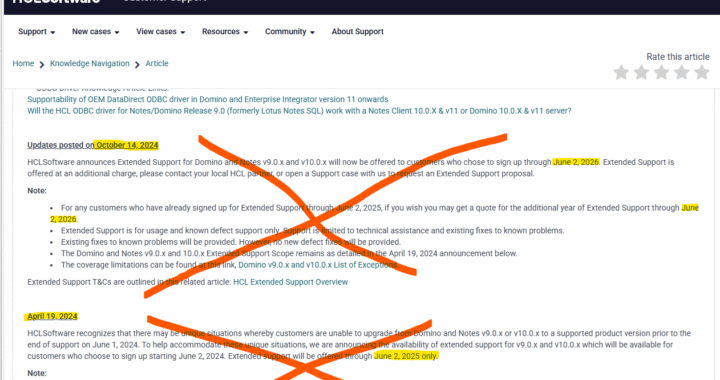
Het is voor klanten fijn om te weten dat HCL na diverse keren gewaarschuwd te hebben dat de uitgebreide ondersteuning voor Domino en Notes v9.0.x en v10.0.x nu echt verloopt, toch besloten heeft de uitgebreide ondersteuning voor Domino en Notes v9.0.x en v10.0.x weer te verlengen en pas te eindigen op 30 juni 2030.
Hiermee maakt HCL het de Notes consultants en Domino beheerders die afgelopen jaren de oude datum bij hun klanten en leidinggevende hebben verkondigd niet echt gemakkelijk, want het verhaal wordt er niet echt betrouwbaar door.
Het blijft natuurlijk sterk aan te raden om een oude versie van Notes of Domino zoals versie 9 op te waarderen naar de laatste versie (op dit moment 14.5). Daarmee ben je zeker van snelle oplossingen en de producten zijn sterk verbeterd de laatste jaren.
Zoekt jouw bedrijf een partner om de HCL Domino omgeving te beheren en actueel te houden? Kijk dan ook eens op onze support pagina!
Lees het hele Engelstalige bericht op de support site van HCL:
Het voelt inmiddels bijna als “de wolf die ‘wolf’ riep”. De afgelopen jaren hebben wij regelmatig en met klem geadviseerd om afscheid te nemen van Domino en Notes v9 en v10 en op te waarderen naar een nieuwe versie. De reden was simpel: de officiële ondersteuning, de EOS, liep ten einde en de veiligheid van jouw omgeving stond op het spel.
Echter, HCL heeft recentelijk (op 8 september 2025) opnieuw besloten om de uiterste datum voor Extended Support op te schuiven, ditmaal naar 30 juni 2030.
Een dubbel gevoel
Wij begrijpen het als u denkt: “Waarom hebben we dan zo’n haast gemaakt met die upgrade-plannen?” Het is voor ons als software partner ook frustrerend om advies te geven op basis van deadlines die achteraf flexibel blijken te zijn. Toch is er een belangrijk verschil tussen “ondersteuning kunnen kopen” en “een veilige, moderne omgeving draaien”.
Waarom Extended Support niet de oplossing is
Hoewel de datum naar 2030 is verschoven, is het essentieel om naar de kleine lettertjes te kijken:
Geen nieuwe fixes: De Extended Support biedt hulp bij bekende fouten en bestaande patches. Er worden geen nieuwe defecten meer opgelost voor deze oude versies.
Beperkte scope: Veel moderne componenten en beveiligingsstandaarden vallen buiten deze verlenging.
Extra kosten: Je betaalt een aanzienlijke toeslag bovenop de licentiekosten voor een product dat feitelijk stilstaat.
De weg vooruit: Domino 14.5
Ondanks de extra ademruimte die HCL biedt, blijft mijn advies ongewijzigd: Plan de overstap naar Domino en Notes 14.5. Versie 14.5 is niet simpelweg “een nieuwere versie”, maar een modern platform dat klaar is voor de huidige beveiligingseisen, 64-bit architectuur en integraties waar v9 en v10 simpelweg niet toe in staat zijn.
Wilt u niet langer afhankelijk zijn van telkens verschuivende deadlines voor verouderde software, maar bouwen op een fundament dat wél toekomstbestendig is? Laten we dan samen kijken naar een realistisch migratiepad naar 14.5.
Vanaf HCL Domino V11.0.1 ondersteunen Domino servers de Server Name Indication (SNI) uitbreiding van het Transport Security Layer (TLS)-protocol. SNI stelt een Domino-server in staat om meerdere virtuele hosts (websites) via HTTPS aan te bieden, waarbij meerdere hostnamen kunnen worden geconfigureerd om toe te wijzen aan één IP-adres.
Om SNI-ondersteuning in te schakelen, voegt u de notes.ini-instelling ENABLE_SNI=1 toe aan de server en start u de HTTP-taak opnieuw.
De volgende zaken moeten in overweging worden genomen voordat u SNI-ondersteuning inschakelt:
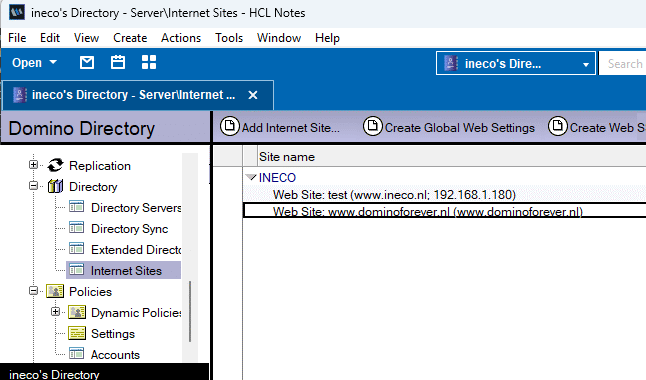
Om SNI te gebruiken, moet er een standaardwebsite zijn geconfigureerd of ten minste één website met een IP-adres dat is geconfigureerd als startpunt voor de TLS-handshake. Als de server de TLS SNI-extensie ontvangt, probeert deze over te schakelen naar de site die overeenkomt met de hostnaam in de SNI-extensie nadat de TLS-handshake is voltooid. Het inschakelen van SNI vereist mogelijk dat u de configuratie van de website (regels en andere instellingen) aanpast. Met SNI ingeschakeld, kan de server na de TLS-handshake een toewijzing maken van de standaardwebsite of de website met het IP-adres naar een andere site op hostnaam. Dit kan leiden tot een gedragswijziging in bestaande configuraties, waarbij er mogelijk één website is met alleen een geconfigureerd IP-adres en andere met alleen de hostnaam/hostnamen. Oude configuraties zouden de site met het IP-adres blijven gebruiken. Met SNI ingeschakeld, kan de aanvraag overschakelen naar het gebruik van een site met een hostnaam die mogelijk een andere configuratie heeft dan de site met het IP-adres. Een voorbeeld van de configuratie met meerdere internetsites ziet er als volgt uit, met server notes.ini “ENABLE_SNI=1” ingeschakeld op de server.
Bekijk het nieuwste lanceringsevenement ‘Introductie van HCL Domino 14.5 – Gebouwd voor een veilige toekomst’, waarin de grootste vooruitgang op het gebied van soevereine en intelligente samenwerking wordt besproken. Hier presenteert HCL hoe Domino uw gegevensprivacy beschermt met nieuwe AI-mogelijkheden via Domino IQ, de beveiliging verbetert met moderne authenticatiemethoden en tijd bespaart met nieuwe functies voor beheerdersproductiviteit.
Lang geleden introduceerde IBM met Notes versie 8.5 de functie Notes Shared Login. Dit was vanaf dat moment de voorkeur, boven de toen ook nog aanwezige Notes Single Logon Feature. Notes Shared Login werkte de eerste jaren na de introductie, soms met enig kunst en vliegwerk, best goed. Problemen waren er met name met wachtwoord synchronisatie, en niet meer werkende Notes ID bestanden.
Werking
Op het moment dat Notes Shared Login actief wordt op de Windows PC zal er een verborgen bestand met een .BIN extensie worden aangemaakt in de map “C:\Users\%Username%\AppData\Local\HCL\Notes”. Dit bestand werkt als een soort wachtwoord token samen met het Notes ID bestand. Het wachtwoord wordt niet langer meer in het ID bestand opgeslagen. Wanneer in Notes de User Security wordt opgevraagd zal ook niet langer meer het Notes wachtwoord gevraagd worden maar het Windows wachtwoord.
Wanneer het .bin bestand niet meer aanwezig krijgt de gebruiker de melding Notes shared login failed with this ID file.
Er is op dat moment ook geen mogelijkheid meer voor de gebruiker om aan te melden in Notes.Pas wanneer het *.bin bestand weer behorende bij de Windows user en het Notes ID bestand weer op de juiste lokatie wordt geplaatst, of wanneer een kopie van het ID bestand uit de ID Vault of van een backup lokatie waar Shared login nog niet actief was, wordt gebruikt, zal aanmelden weer mogelijk zijn. Wanneer jouw organisatie gebruik maakt van software die gebruikers gegevens verplaatsen en beschikbaar maakt op andere werkplekken is het daarom noodzakelijk dat het .bin bestand en jouw Notes ID als set worden bewaard. Bij bepaalde software zoals RES Workspace of MarvelClient zal dit expliciet ingesteld moeten worden met de volgende notes.ini parameter.
EnableNSLUnderCitrix=1
Extra instellingen voor Citrix
Stel de onderstaande parameter Notes.ini in om Notes BIN-bestanden te laten opslaan in %AppData% in plaats van %LocalAppData%:
EnableUsingAppDataForRoaming=1
Met deze ini-parameter slaat Notes het BIN-bestand op in “C:\Users\%Username%\AppData\Roaming\HCL\Notes” in plaats van “C:\Users\%Username%\AppData\Local\HCL\Notes” Voeg het pad toe aan de vereiste map %AppData% in Citrix User Profile Manager tijdens het maken van het roamingprofiel van die gebruiker.
Als een bestandsserver betrokken is bij het uitvoeren van Citrix-gebruikersprofielen en de eerder genoemde %AppData%-locatie spiegelt of synchroniseert, voegt u de onderstaande parameter aan de notes.ini toe om te voorkomen dat het Notes-ID-bestand beschadigd raakt:
OS_DisableMMapFileCopy=1
Met deze ini-parameter kiest Notes Disc I/O boven memory-mapped I/O om beschadiging van ID-bestanden te voorkomen.
Uitzonderingen
Notes Shared Login is niet ondersteund voor Notes-ID’s die:
op computers staan waarop een ander besturingssysteem dan Windows™ draait
beschermd worden door Smartcards
beveiligd zijn met meerdere wachtwoorden
op een computer staan waar Notes vanaf een USB schijf uitgevoerd wordt
op een computer staan waar gebruikers verplichte Windows™ profielen hebben
Notitie:
Notes Shared Login met Windows-roaming™ profielen kunnen zich van één computer tegelijk aanmelden bij een Active Directory-domeincontroller. Wanneer gebruikers zijn ingelogd vanaf meer dan één computer, is er een mogelijkheid dat Notes het ID-bestand niet kan ontcijferen.
Andere overwegingen
Wees voorzichtig als u NSL inschakelt tijdens roaming. De ID-bestanden worden geconverteerd naar NSL en werken niet langer met oudere clients die NSL niet ondersteunen.
Beveiligingsinstellingen voor beleid dat betrekking heeft op Notes-wachtwoorden® worden niet ondersteund en worden genegeerd. In het dialoogvenster Gebruikersbeveiliging worden geen velden weergegeven die betrekking hebben op Notes-wachtwoorden®.
Het wachtwoord controleren op de beveiliging van het Notes-ID-bestand instelling wordt niet ondersteund. Domino-servers® Negeer deze instelling voor ID’s die zijn ingeschakeld voor gedeelde aanmelding. Als u pre-8.5 Domino-servers® gebruikt, moet de instelling worden uitgeschakeld voor gebruikers met deze ID’s.
Als Notes-gebruikers® aan het synchroniseren waren Internetwachtwoorden met Notes-wachtwoorden® in een eerdere release, moeten ze nu beginnen met het beheren van hun internet Wachtwoorden (of u gebruikt SSO voor de internet wachtwoorden).
Een gedeelde aanmelding voor Notes® gebruiken ID op meer dan één computer klikt een gebruiker op ID kopiëren in het dialoogvenster Gebruikersbeveiliging om een nieuwe, met een wachtwoord beveiligde notitiebeveiliging te maken kopie van het ID-bestand. Wanneer de gebruiker Notes® uitvoert met de gekopieerde ID op een andere computer, wordt het effectieve beleid van de gebruiker bepaalt of de id wordt ingeschakeld voor Notes®, gedeelde login. Het is het mogelijk om de ID-kluis te gebruiken om een gedeelde® inlog-ID van Notes van het ene systeem naar het andere te verplaatsen, Maar aan alle volgende vereisten moet worden voldaan: – De gedeelde login van Notes® Aan een ID die in de ID-kluis is opgeslagen, moet een wachtwoord zijn gekoppeld. Vaak is dit niet het geval, omdat Notes® shared-login ID’s op de computer van een gebruiker hebben geen wachtwoord. – De eigenaar van de ID moet het wachtwoord kennen dat is gekoppeld aan de kopie van de gedeelde login van Notes® ID opgeslagen in de ID-kluis – De gebruiker moet een Notes-instelling® uitvoeren op het nieuwe systeem waar de ID zal worden gebruikt, of de NOTES. INI-bestand op het nieuwe systeem waar de ID zal worden gebruikt, moet vermeldingen bevatten met vermelding van de eigenaar van het legitimatiebewijs en de locatie waar het legitimatiebewijs moet worden opgeslagen.
Als Notes-ID’s® worden bewaard op een netwerkshare kunnen de ID’s alleen worden gebruikt vanaf de computers op welke gedeelde login is geactiveerd.
Als u een gedeelde ID met inloggegevens wilt openen via de Domino-beheerder®, moet u altijd de computer en de Windows-login™ naam die zijn gebruikt toen de id werd gedeeld met aanmelden.
Gebruikers die hun ID’s roamen, kunnen geen gedeelde aanmeldingsgegevens in Notes® gebruiken.
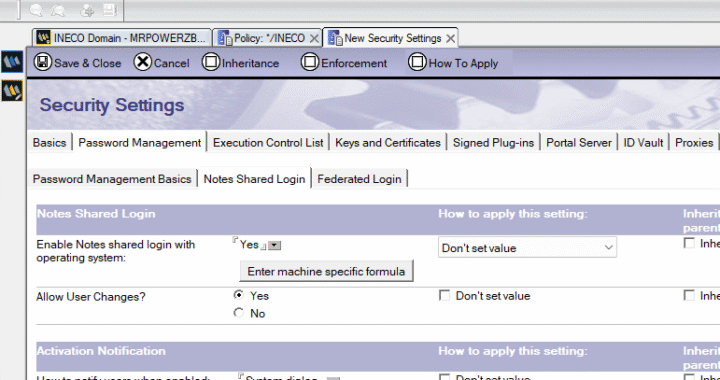
Gedeelde aanmelding inschakelen
Gebruik een document met beveiligingsinstellingen en een beleidsdocument om gedeelde aanmelding in te schakelen. De functie is standaard uitgeschakeld.
Gedeelde aanmelding uitschakelen
Als u eerder gebruikers hebt toegestaan of verplicht om gedeelde aanmelding te gebruiken, maar nu het gebruik ervan wilt voorkomen, bewerkt u het document Beveiligingsinstellingen. U kunt ook gebruikers verwijderen uit de beleidstoewijzing of het document met beveiligingsinstellingen verwijderen.
Gebruikers op de hoogte stellen wanneer gedeelde aanmelding is geactiveerd of gedeactiveerd
U kunt een pop-upvenster weergeven om gebruikers op de hoogte te stellen nadat gedeelde aanmelding is geactiveerd of gedeactiveerd op hun Notes-clients. In het pop-upvenster kan een standaard systeembericht worden weergegeven, of een systeembericht samen met uw eigen aangepaste bericht.
Sinds Domino versie 12 is er weer een nieuwere methode om SSL certificaten te beheren binnen de Domino omgeving. HCL introduceerde daarvoor een nieuwe servertaak, Certificate Manager (CertMgr), die samenwerkt met een nieuwe database, Certificate Store (certstore.nsf), om de generatie van TLS-certificaten van de Let’s Encrypt-certificeringsinstantie (CA) en andere externe CA’s te automatiseren. CertMgr vereenvoudigt en beveiligt de werking van de Domino-webserver door automatisch gratis, breed vertrouwde TLS-certificaten aan te vragen, te configureren en te verlengen bij de Let’s Encrypt-certificeringsinstantie (CA) of een andere externe CA.
In de Certificate Store kunnen ACME accounts, , DNS Providers en Configuaties, Trusted Roots, wachtwoorden en TLS Credentials worden ingesteld en opgeslagen.
Gebruik van de Certificate Store Applicatie:
De CertMgr-servertaak werkt met de Certificate Store-database (certstore.nsf) om certificaataanvragen en -beheer te vereenvoudigen. Als uw HCL Domino-server via uitgaande poort 443 en inkomende poort 80/443 met internet is verbonden, kunt u een certificaataanvraag genereren door (eenmalig) de volgende opdracht op de serverconsole uit te voeren: load certmgr -ACCEPT_TOU_AUTO_CONFIG
(gelijk aan: load certmgr -r -c -o -y -ACCEPT_TOU ) Met deze opdracht voert CertMgr de volgende stappen uit: Accepteert de gebruiksvoorwaarden voor de Let’s Encrypt®-certificeringsinstantie (-ACCEPT_TOU). Certstore.nsf wordt aangemaakt. De hostnaam van de machine wordt bepaald en een eerste certificaat wordt aangevraagd (-r). Het DSAPI-filter wordt geconfigureerd (-c). HTTP wordt gestart (-o) of HTTP wordt opnieuw gestart als deze al actief is (-c). Een certificaat wordt aangevraagd bij de Let’s Encrypt-certificeringsinstantie via het ACMEv2-protocol. Een .kyr-bestand wordt gegenereerd en op schijf opgeslagen. HTTP wordt opnieuw gestart om het .kyr-bestand te laden (-y). Ditzelfde certificaataanvraagscenario kan worden geautomatiseerd met behulp van de volgende notes.ini-instellingen: CertMgr_ACCEPT_TOU=1 CertMgr_AutoRequestCert=1 CertMgr_AutoConfig=1 CertMgr_AutoConfigHttp=1 CertMgr_RestartHttp=1
Importeren
Een eigen certificaat importeren in de TLS credentials van de Certificate Store kan natuurlijk ook. Zorg dan dat de hele certificaat keten uit bijvoorbeeld een PEM bestand formaat in een nieuw PEM bestand komt te staan met als eerste de tekst uit de private key. Noem dit bestand bijvoorbeeld fullchain.pem.
Maak gebruik van een bestaande, of maak een nieuwe TLS credential in de Certificate Store.
Importeer het eerder gemaakte gecombineerde bestand.
Certificaat koppelen aan Website
De TLS-cache zorgt voor het vinden van TLS-referenties. Het opzoeken kan via de DNS-naam, wat de nieuwe voorkeursmethode is. U vervangt dus de kyr-bestandsnaam door de DNS-naam. De nieuwe cache begrijpt ook KYR-bestandsnamen en gebruikt deze als tag voor het opzoeken.
Maar dan moet in het TLS-referentiedocument de kyr-bestandsnaam zijn ingesteld (wat optioneel is in het TLS-referentiedocument en bedoeld is voor dit gebruik). De juiste manier is om altijd een DNS-naam op te geven. De nieuwe TLS-cache begrijpt DNS-namen, inclusief wildcard-certificaten, en ondersteunt meerdere SAN’s.
Voorbeeld van een Web Site document:
Met een bijbehorende TLS referentie:
Controle
Door de certificaten met de Key file naam te vergelijken kan gecontroleerd worden of er een verband is tussen de TLS Credential en het Web Site document.
09-05-2025 22:56:17 09-05-2025 22:56:17 Web Site: test (mrpowerzbook.ineco.nl) 09-05-2025 22:56:17 SSL enabled 09-05-2025 22:56:17 Key file name: c:\program files\hcl\domino12\data\mrpowerzbook.ineco.nl
Dit laatste resultaat ziet er vreemd uit, maar negeer in dit geval het pad en kijk alleen of de hostname van het eerste resultaat gelijk is aan wat het bestand zou moeten zijn in het pad van het tweede resultaat. Dit is nog een kleine onvolkomendheid in de functie van HCL. In Dit geval is mrpowerzbook.ineco.nl gelijk in beide gevallen wat aangeeft dat het juiste certificaat is gekoppeld aan de website.
INECO staat voor Intranet & Network Consultancy. Ik ben Marcel Rothuizen en heb INECO in 1996 opgericht in Arnhem.
ICT loopt als een rode draad door mijn loopbaan. HCL Notes en HCL Domino zijn daarbij vanaf het begin een belangrijk onderdeel van mijn werk geweest. In de loop der jaren heb ik honderden applicaties ontwikkeld, beheerd en verbeterd en met uiteenlopende Domino-omgevingen gewerkt
HCL Notes en HCL Domino zijn inmiddels al een paar keer van naam veranderd: van Lotus Notes en Lotus Domino naar IBM Notes en IBM Domino en uiteindelijk naar HCL Notes en HCL Domino. De naam mag dan veranderen, mijn kennis van het platform is gebleven.
Als het iets met HCL Notes of Domino te maken heeft, is de kans groot dat ik je kan helpen.
Naast mijn specialistische kennis van HCL Notes en HCL Domino heb ik brede ervaring met andere ICT- en ontwikkeltechnologieën, waaronder C#, Visual Basic, PHP, CSS, HTML, Java, JavaScript en Python.
Ook op het gebied van Agile en Scrum heb ik ruime ervaring. Ik ben gecertificeerd als Professional Scrum Master II (PSM II) en Professional Scrum Product Owner I (PSPO I).
Mijn uitgangspunt is eenvoudig: goede kwaliteit leveren voor een redelijk bedrag, zonder onnodige fratsen of poeha.
Zoek je een Lotus Notes-ontwikkelaar, IBM Notes-ontwikkelaar, HCL Notes-ontwikkelaar of HCL Domino-beheerder? Dan ben je hier nog steeds aan het juiste adres.
Lotus mag dan al jaren uit de naam verdwenen zijn, de applicaties en kennis zijn dat zeker niet.
Waarom de naam INECO?
De naam INECO ontstond in 1995, toen het begrip intranet sterk in opkomst was.
Veel van mijn werkzaamheden bestonden in die tijd uit het opzetten van intranetten, internetverbindingen en netwerken voor bedrijven. Daarom ontstond de naam INECO, als samenvoeging van de eerste letters van INtranet, NEtwork en COnsultancy.
INECO bestaat inmiddels al ruim 30 jaar, maar de naam is gebleven.
INECO is HCL Software Reseller. Het verkopen van software en licenties is echter niet mijn belangrijkste activiteit.
Ik adviseer klanten waar nodig over de aanschaf en implementatie van HCL Software en kan helpen met de ontwikkeling, inrichting en het beheer van HCL Notes- en HCL Domino-omgevingen.
De focus ligt daarbij op wat voor jouw organisatie daadwerkelijk nodig is, niet op het verkopen van zoveel mogelijk licenties.
Het hulpprogramma HCL Domino License Analysis Utility (DLAU) helpt HCL Domino-beheerders bij het uitvoeren van een status controle op basis van best practices voor implementatie en het bepalen van het aantal geautoriseerde gebruikers binnen een HCL Domino-omgeving volgens het CCB- en CCX-licentiemodel.
Zoals u waarschijnlijk al gelezen of gehoord heeft, heeft het ontwikkelingsteam van HCL Domino een kritisch defect (bug) geïdentificeerd dat vanaf 13 december 2024 van invloed zal zijn op ALLE Domino-server versies.
Meer informatie vindt u via de bovenstaande link, inclusief hoe u toegang krijgt tot de oplossing voor klanten met actieve ondersteuning met HCL Domino-versies 14.x,12.x en 11.x. op Mijn HCL-softwareportaal. Domino-klanten zonder actieve ondersteuning moeten opnieuw een support contract opstarten met behulp van de Domino CCB Term-licentie. Neem hiervoor contact op met uw partner of HCL-verkoopvertegenwoordiger. Alleen klanten met een geldig recht en actieve ondersteuning (en uitgebreide ondersteuning voor v9 en/of v10) kunnen de oplossing ontvangen en toepassen.
Alle fixes of patches van HCL Domino zijn het intellectuele eigendom van HCLSoftware. Elk ongeoorloofd gebruik, reproductie of distributie is ten strengste verboden en zou een inbreuk vormen op de IE-rechten van HCLSoftware.
(Opmerking: Fixes zullen niet beschikbaar zijn voor alle tussentijdse versies van IBM Domino v9 en v10)
Wat is er aan de hand?
Volgens HCL zal als u uw server opnieuw opstart, er een routerfout optreden die resulteert in leveringsfouten als gevolg van een routeringslus. Ook zullen de e-mailregels beginnen te falen. Bovendien gebruikt Domino slechts één enkele mail.box, ongeacht waar het configuratiedocument om vraagt. Dit is een datum/tijd-probleem in de Domino router code. Het gebied waar het defect is gevonden, wordt gebruikt om te bepalen of de configuratie moet worden bijgewerkt. Sinds 13 december mislukt deze controle en laadt de router uw configuratie niet.
Dit probleem treedt alleen op als Domino op of na 13 december 2024 opnieuw wordt opgestart. HCL heeft op 13 december een waarschuwing afgegeven om de impact te beperken. Er werd binnen 24 uur een tussentijdse oplossing geleverd. Zie tabel in de link voor downloaddetails.
Dit probleem wordt niet veroorzaakt door een recente codewijziging en heeft geen invloed op de beveiliging. Deze bug bestaat al meer dan 30 jaar en lijkt van invloed te zijn op alle versies van Domino. Hij werd niet eerder door IBM of Lotus ontdekt.
In de praktijk
Wij hebben inderdaad ook geconstateerd dat bij een herstart de mailrouter postbussen zijn beperkt tot een enkele (nieuwe) postbus, de mail regels niet meer werken en Notes mail routering niet meer werkt. SMPT mail verkeer, ook tussen de servers (indien geconfigureerd) blijft wel werken, waardoor mailverkeer via deze methode wel mogelijk lijkt te zijn.
In enkele gevallen werkt de mailroutering ook nog steeds, maar doordat het configuratie document mogelijk niet goed uitgelezen wordt is het maar zeer de vraag of de instellingen allemaal worden gebruikt, met alle gevolgen van dien. Onderschat het probleem dus niet, ook als er weinig aan de hand lijkt te zijn in uw situatie.
In de afgelopen jaren zijn wij vaak bezig geweest met het converteren van IBM / HCL Notes data naar andere systemen. Voor mail is dat vaak naar Exchange, pst bestanden, of via imap protocollen wanneer het Linux mail systemen betreft. Documenten, vaak in maatwerk Notes applicaties is anders. Veelal ging de conversie naar PDF in een mappenstructuur met metainformatie in XML of CSV, of via database verbindingen naar SQL e.d.
Een aantal weken terug vroeg een klant, die na vele jaren helaas over moet naar een ander systeem, of wij een conversie konden uitvoeren van een maatwerk ERM pakket op HCL Notes V14 naar Lime CRM.
Wij werden in contact gebracht met de technische mensen van Lime, in dit geval in Finland, die meteen de API documentatie beschikbaar stelde en heel behulpzaam waren met het beantwoorden van vragen. Hierop hebben wij een Notes applicatie gemaakt gemaakt die met een combinatie van PDF afdrukken van Notes documenten, bestand export voor de bijlagen, en conversie van Notes velden naar Json API aanroepen, de Notes applicatie kon migreren naar Lime CRM.
Als vervolg hierop is nog een andere Notes applicatie op soortgelijke manier overgezet naar Lime en gekoppeld aan de relaties in Lime.
Het is natuurlijk heel erg jammer om een trouwe klant weg te zien gaan van HCL Notes, maar het geeft ook voldoening om dit technisch mogelijk te maken en met een goed resultaat af te kunnen sluiten.
Om de beste ervaringen te bieden, gebruiken wij technologieën zoals cookies om informatie over je apparaat op te slaan en/of te raadplegen. Door in te stemmen met deze technologieën kunnen wij gegevens zoals surfgedrag of unieke ID's op deze site verwerken. Als je geen toestemming geeft of je toestemming intrekt, kan dit een nadelige invloed hebben op bepaalde functies en mogelijkheden.
Functioneel
Altijd actief
De technische opslag of toegang is strikt noodzakelijk voor het legitieme doel het gebruik mogelijk te maken van een specifieke dienst waarom de abonnee of gebruiker uitdrukkelijk heeft gevraagd, of met als enig doel de uitvoering van de transmissie van een communicatie over een elektronisch communicatienetwerk.
Voorkeuren
De technische opslag of toegang is noodzakelijk voor het legitieme doel voorkeuren op te slaan die niet door de abonnee of gebruiker zijn aangevraagd.
Statistieken
De technische opslag of toegang die uitsluitend voor statistische doeleinden wordt gebruikt.De technische opslag of toegang die uitsluitend wordt gebruikt voor anonieme statistische doeleinden. Zonder dagvaarding, vrijwillige naleving door je Internet Service Provider, of aanvullende gegevens van een derde partij, kan informatie die alleen voor dit doel wordt opgeslagen of opgehaald gewoonlijk niet worden gebruikt om je te identificeren.
Marketing
De technische opslag of toegang is nodig om gebruikersprofielen op te stellen voor het verzenden van reclame, of om de gebruiker op een site of over verschillende sites te volgen voor soortgelijke marketingdoeleinden.