Tag: HCL Domino Consultant

  • Domino als OIDC provider gebruiken – Deel 2

    Domino als OIDC provider gebruiken – Deel 2

    Vorig jaar schreef ik een stukje over de mogelijkheid om HCL Domino als OpenID Connect (OIDC) provider te gebruiken.
    De doelgroep was toen vooral beheerders van de Domino server.
    Onlangs werd ons gevraagd om een opzet te maken voor een aanmelding bij de Domino OIDC provider, maar dan door een Android app gemaakt in Flutter. Vervolgens moet er data opgehaald worden met de OIDC access token door middel van de HCL Domino REST API.
    Nu is Flutter niet direct iets waar wij dagelijks mee werken, maar aan opzet lijkt het erg op andere programmeertalen waar wij wel bekend mee zijn, dus dat was geen probleem.
    Kortom wij hebben een heel eenvoudige opzet gemaakt waarmee de klant verder kan ontwikkelen.

    Voor deze demo hebben wij een HCL Domino 14.5.1 EAP2 Server met de Domino REST API V1.1.6 in een Podman Container opgezet op een Windows 11 ontwikkel laptop.

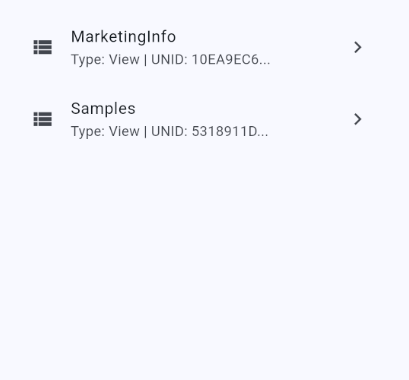
    Om de mogelijkheden te laten zien hier een paar schermafdrukken van de demo voor de klant.

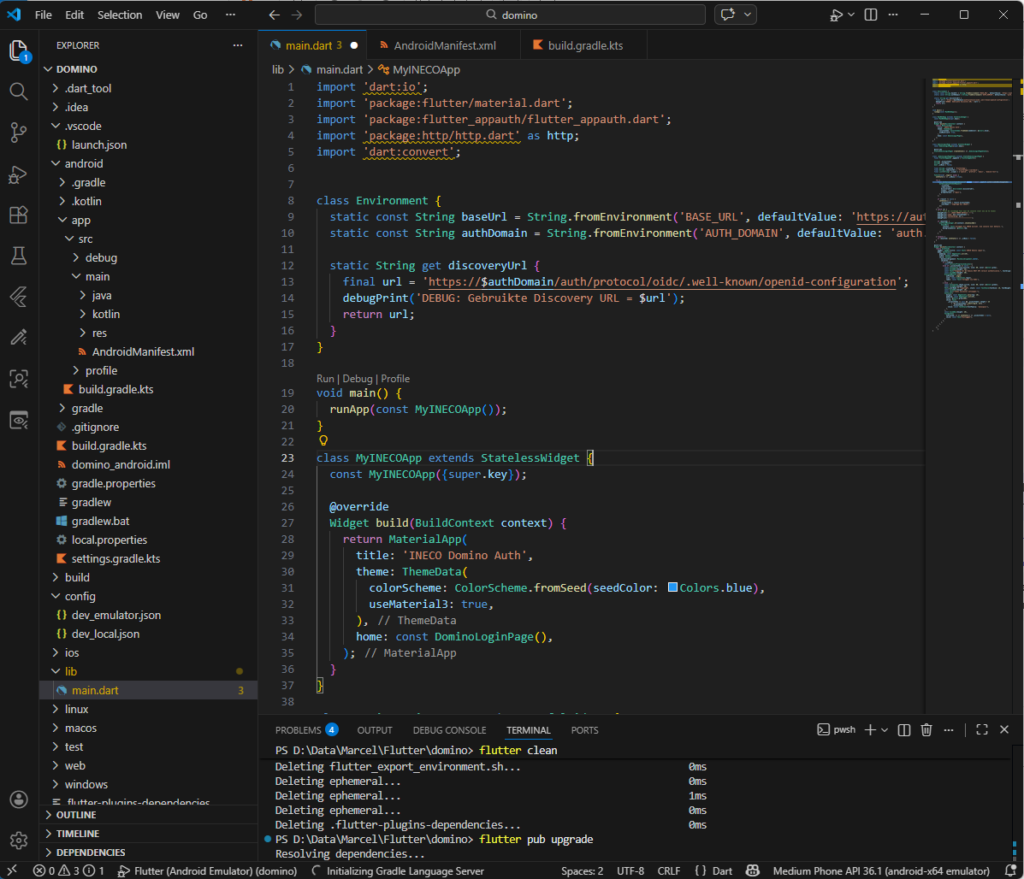
    De Flutter code in Visual Studio Code.

    Met de Domino REST API halen we veilig data uit een Demo Notes applicatie en tonen dit in de Android App

    Van demo naar productie.

    Door deze demo is bij de klant aangetoond dat het technisch mogelijk is om met een moderne HCL Domino omgeving snel data uit Notes te kunnen presenteren en bewerken op een Smartphone. De opdracht om een applicatie te ontwikkelen en de infrastructuur in te richten wordt nu samen met een bedrijf waar wij mee samenwerken gerealiseerd.

    Voor ons mooi omdat wij nu volledige gebruik kunnen maken van de potentie van HCL Domino, schaalbaar en onderhoudbaar in containers, een OIDC provider zonder afhankelijkheden van externe Cloud diensten, een veilige manier om data uit te wisselen met de Domino REST API die samenwerkt met de OIDC provider, en als toetje kunnen wij gebruik maken van de AI functies van Domino IQ!

    Wil jij ook kennis maken met de kracht van Domino? Vraag ons gerust naar de mogelijkheden.

    Bronnen:

    https://opensource.hcltechsw.com/Domino-rest-api/howto/IdP/configdomino145oidc.html

  • INECO Supportcontract

    INECO Supportcontract

    Geen Domino-specialist meer in huis?

    Niet iedere organisatie heeft een eigen HCL Notes- of HCL Domino-specialist nodig. Maar als er iets gebeurt, is het wel prettig als je iemand kunt bellen die de techniek kent en begrijpt hoe jouw omgeving in elkaar zit.

    Met een INECO supportcontract heb je die specialist achter de hand wanneer je hem nodig hebt.

    Je koopt daarmee niet alleen ondersteuning in, maar ook beschikbaarheid en continuïteit. Er wordt tijd gereserveerd voor jouw organisatie en supportcontractklanten krijgen voorrang bij het inplannen van werkzaamheden.

    De voordelen

    • Beschikbaarheid – er wordt tijd gereserveerd voor jouw organisatie.
    • Voorrang – supportcontractklanten krijgen voorrang bij het inplannen van werkzaamheden.
    • Voordeliger ondersteuning – ondersteuning binnen het contract is voordeliger dan losse ondersteuning.
    • Korting op extra werkzaamheden – afhankelijk van het gekozen contract krijg je korting op werkzaamheden die buiten het contract vallen.
    • Flexibel inzetbaar – ondersteuning kan op afstand of bij jou op locatie.
    • Brede ondersteuning – het contract beperkt zich niet tot HCL Notes en HCL Domino. In overleg kan ik ook ondersteunen bij andere ICT-vraagstukken binnen mijn kennisgebied.

    Sinds 2015 zijn de supportcontracten daarom niet meer beperkt tot alleen HCL Notes-producten. Zo kan ik de dienstverlening afstemmen op wat jouw organisatie daadwerkelijk nodig heeft.

    Een supportcontract dat bij je past

    Je kunt kiezen uit verschillende vormen van ondersteuning, zowel op afstand als op locatie. De twee vormen kunnen ook met elkaar worden gecombineerd.

    Bijvoorbeeld:

    1 uur ondersteuning op afstand + 8 uur ondersteuning op locatie

    De actuele mogelijkheden en tarieven vind je in onderstaande tabel:

    Off-Site ondersteuning *

    Lite

    Basic

    Medium

    Total

    Aantal uur per maand:

    1

    4

    8

    16

    Ondersteuning op afstand:

    V
    V
    V
    V

    Korting op normale uurtarief:

    V
    V
    V
    V

    Op locatie:

    V
    V
    V
    V

    Kosten per maand **:

    € 95,-

    € 350,-

    € 700,-

    € 1400,-

    * Off-site wil zeggen support op afstand d.m.v. e-mail, telefoon, computer overnemen of thuiswerken.
    ** Prijzen per 19-02-2026.

    On-Site ondersteuning *

    Lite

    Basic

    Medium

    Total

    Aantal uur per maand:

    4

    8

    16

    32

    Ondersteuning op afstand:

    V
    V
    V
    V

    Korting op normale uurtarief:

    V
    V
    V
    V

    Op locatie:

    V
    V
    V
    V

    Kosten per maand **:

    € 375,-

    € 750,-

    € 1500,-

    € 3000,-

    * On-site wil zeggen support bij jou op locatie.
    ** Prijzen per 16-02-2026.

    Hoe werkt de ondersteuning?

    Vragen en incidenten kun je per e-mail of telefonisch aanmelden.

    Tijdens kantooruren geldt een reactietijd van maximaal 4 uur. Binnen die tijd laat ik je weten dat het incident in behandeling is genomen.

    Een normaal incident wordt binnen 48 uur afgehandeld of, als dat niet mogelijk is, geëscaleerd. Wanneer een incident moet worden geëscaleerd, overleg ik vooraf over de verwachte doorlooptijd en eventuele aanvullende kosten.

    Het gaat hierbij om een reactietijd en een streven naar afhandeling, niet om een garantie dat ieder technisch probleem binnen 48 uur is opgelost.


    De praktische afspraken

    Een supportcontract moet vooral duidelijk en werkbaar zijn. Daarom zijn er een paar eenvoudige spelregels:

    • De verschillende contractvormen kunnen met elkaar worden gecombineerd.
    • Uren voor ondersteuning op afstand zijn niet overdraagbaar naar een volgende maand.
    • Uren voor ondersteuning op locatie kunnen worden opgespaard tot maximaal 4 dagen per maand.
    • Opgespaarde uren voor ondersteuning op locatie mogen ook worden gebruikt voor ondersteuning op afstand.
    • Niet gebruikte uren worden niet gerestitueerd.
    • Werkzaamheden die buiten het contract vallen, worden tegen het dan geldende uurtarief berekend, met een minimum van één uur per incident. Dit gebeurt altijd na overleg.
    • In overleg bepaal ik of een vraag of werkzaamheid binnen de afspraken van het contract valt.

    Vakantie, ziekte en beschikbaarheid

    Een supportcontract is gebaseerd op best effort. Ik kan daarom geen garantie geven dat ieder probleem binnen een bepaalde tijd wordt opgelost.

    Als vooraf bekend is dat de afgesproken reactietijd door bijvoorbeeld vakantie of ziekte tijdelijk niet kan worden gewaarborgd, laat ik dit zo snel mogelijk weten. Waar mogelijk bied ik een alternatief.

    Dat kan bijvoorbeeld betekenen dat tijdelijk een collega wordt ingeschakeld of dat de betreffende periode in mindering wordt gebracht op de factuur.

    Looptijd en facturatie

    Een supportcontract wordt aangegaan voor minimaal zes maanden.

    Daarna kan het contract door beide partijen worden opgezegd met een opzegtermijn van één maand.

    De facturatie vindt achteraf en maandelijks plaats.


    Geen Domino-specialist nodig voor een volledige werkweek?

    Dat hoeft ook niet.

    Juist voor kleinere organisaties kan een supportcontract interessant zijn. Je hoeft geen specialist in dienst te nemen voor een probleem dat misschien maar een paar keer per maand voorkomt. Je hebt wel iemand achter de hand die je kunt inschakelen wanneer dat nodig is.

    En doordat ik zowel ontwikkeling, beheer als consultancy doe, kan ik verder kijken dan alleen het oplossen van een storing.

    Een probleem met een applicatie? Dan kan ik het onderzoeken.
    Een Domino-server die aandacht nodig heeft? Dan kan ik helpen.
    Een oude applicatie die aangepast moet worden? Dan kan ik ermee aan de slag.

    Eén aanspreekpunt voor je Domino-omgeving.

    Meer weten?

    Wil je weten of een supportcontract bij jouw organisatie past? Of wil je eerst eens bespreken wat je eigenlijk nodig hebt?

    Neem gerust vrijblijvend contact met mij op.

  • HCL Domino Consultant

    HCL Domino Consultant

    Als HCL Domino consultant help ik organisaties bij technische vraagstukken, implementaties en verbeteringen rondom HCL Domino en HCL Notes.

    Ik kijk daarbij niet alleen naar de techniek, maar vooral naar wat je organisatie nodig heeft.
    Mijn advies moet uiteindelijk bijdragen aan de doelstellingen van jouw organisatie en aan een oplossing die in de praktijk werkt.

    Mijn specialisme ligt bij HCL Domino en HCL Notes.
    Door mijn brede ICT- en ontwikkelervaring kan ik ook bij andere technische vraagstukken meedenken en ondersteunen.

    Wat kan ik voor je betekenen?

    Afhankelijk van de situatie kan ik bijvoorbeeld helpen met:

    • IHet analyseren van IT-systemen en infrastructuren.
    • Het opsporen en analyseren van beveiligingsrisico’s.
    • Het diagnosticeren van systeemproblemen en het opsporen van inefficiënties en zwakke punten.
    • Het ontwerpen en implementeren van technische oplossingen.
    • Het beoordelen van bestaande en nieuwe technologieën.
    • Het vertalen van gebruikers- en organisatiebehoeften naar technische oplossingen.
    • Projectplanning en technische begeleiding.
    • Het samenwerken met interne IT-teams en het overdragen van kennis.
    • Het trainen en begeleiden van medewerkers bij het gebruik van systemen en software.
    • Het monitoren en evalueren van geïmplementeerde oplossingen.

    Agile

    Sinds ongeveer 2015 heb ik ruime ervaring met verschillende disciplines binnen het Scrum-framework.
    Sinds 2020 ben ik gecertificeerd als Professional Scrum Master II (PSM II) en sinds 2021 als Professional Scrum Product Owner I (PSPO I).

    Als Scrum Master help ik teams om effectief samen te werken, belemmeringen weg te nemen en continu te verbeteren.
    Ik faciliteer Scrum-events, coach teamleden en help bij de samenwerking tussen het ontwikkelteam, de Product Owner en andere stakeholders.

    Mijn technische achtergrond is daarbij een belangrijke aanvulling.
    Ik begrijp de techniek en de uitdagingen waar een ontwikkelteam mee te maken heeft en kan daardoor gemakkelijk de verbinding leggen tussen techniek, organisatie en product.

    Als Product Owner richt ik mij op het creëren van maximale waarde voor het product.
    Daarbij help ik om wensen en behoeften te vertalen naar duidelijke prioriteiten en concrete resultaten.

    Mijn doel is niet om Scrum “om Scrum” toe te passen, maar om de samenwerking en het ontwikkelproces daadwerkelijk te verbeteren.

    Heeft jouw organisatie behoefte aan een HCL Domino consultant, Scrum Master of Product Owner? Neem dan gerust contact met mij op.

  • Volgnummer probleempje in IBM Notes

    Een klant had een raar probleem. Een database waar documenten een volgnummer kregen bij het aanmaken, bleek ineens dubbele nummers te krijgen.
    Waar de nummering eerder nog iets in de 18 miljoen was, begon het ineens weer met 16.877.210. En dat herhaalde zich een paar keer.
    Na inspectie van de code bleek de teller bijgehouden te worden in een document. Niet ongebruikelijk, de code klopte ook, en werkte nog steeds goed.
    Maar deze database had ook een replica. Ondanks dat de teller slechts in een database werd gebruikt leek Notes bij het repliceren toch telkens overtuigd dat de replica met het oudere teller document nieuwer was dan de bron database, die wel degelijk nieuwer was.

    Na controle van het replica id hadden we het over het volgnummer dat Notes gebruikt om samen met de datum te bepalen welk document in een replica nieuwer is.
    Een collega Notes specialist die goed met cijfers is zag direct wat het was: de nummering in het volgnummer (sequence number) kan bestaan uit maximaal FFFFFF. Dit is gelijk aan 16.777.215, en daarna begint het tellen weer bij 0.

    In ons geval was het nummer in de originele database dus over de FFFFFF heen gegaan, en had daarmee een lager nummer gekregen dan het replica document, waardoor telkens bij het repliceren het oudere document weer terug werd gerepliceerd waardoor ook de teller voor de documenten weer lager was.

    Door een nieuw teller document aan te maken was het probleem weer opgelost, maar dit was wel de eerste keer dat ik dit zag in een Notes database.

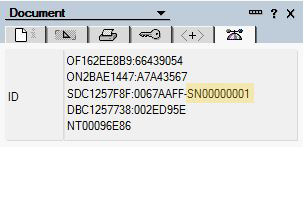
    Leuk die theorie, maar waarom staat het volgnummer bij een nieuw document dan op 00000001 (8 posities), wat in mijn ogen aangeeft dat het tot FFFFFFFF (4.294.967.295) kan gaan en niet tot FFFFFF?
    Dat antwoord kan ik helaas (nog) niet geven, maar een korte test met een code loopje gaf uitsluitsel, na 00FFFFFF begon het nummer weer met 00000001. Of dit een bug is of een bewuste keuze durf ik niet te zeggen.

    Even wat uitleg over het sequence number:

    Als database A een document bevat met een bepaalde UNID en database B bevat een document met het zelfde UNID, zal de replicator concluderen dat deze twee documenten replica kopieën van elkaar zijn.
    In dat geval, gaat de replicator verder met het volgnummer en sequentietijd van de twee documenten te onderzoeken.
    Als het volgnummer en de tijd van aanpassing het zelfde zijn voor beide documenten , dan is er volgens de replicator geen actie vereist omdat de documenten gelijk zijn aan elkaar.
    Aan de andere kant, als een van beide, het volgnummer of de tijd van aanpassing, of beide, verschillen tussen de twee documenten, dan moet de replicator beslissen welke recenter is en het oudere document actualiseren met de inhoud van de meest recente versie.

    Als een document is bijgewerkt maar het andere document niet, wordt het sequentienummer van het eerste document groter dan die van het andere document.
    De replicator behandelt deze zaak door het overschrijven van het andere document met de eerste, waardoor de twee databases weer synchroon zijn.

    Universal Note ID (UNID)=
    OF162EE8B9:66439054
    ON2BAE1447:A7A43567
    SDC1257F8F:0067AAFF-SN00000001
    DBC1257738:002ED95E
    NT00096E86

    Sequence Time =
    OF162EE8B9:66439054
    ON2BAE1447:A7A43567
    SDC1257F8F:0067AAFF-SN00000001
    DBC1257738:002ED95E
    NT00096E86

    Sequence Number =
    OF162EE8B9:66439054
    ON2BAE1447:A7A43567
    SDC1257F8F:0067AAFF-SN00000001
    DBC1257738:002ED95E
    NT00096E86

    De overige regels zijn:
    Originator ID (OID) =
    OF162EE8B9:66439054
    ON2BAE1447:A7A43567
    SDC1257F8F:0067AAFF-SN00000001
    DBC1257738:002ED95E
    NT00096E86

    OID.File =
    OF162EE8B9:66439054
    ON2BAE1447:A7A43567
    SDC1257F8F:0067AAFF-SN00000001
    DBC1257738:002ED95E
    NT00096E86

    OID.Note =
    OF162EE8B9:66439054
    ON2BAE1447:A7A43567
    SDC1257F8F:0067AAFF-SN00000001
    DBC1257738:002ED95E
    NT00096E86

    Global Note ID (GNID) =
    OF162EE8B9:66439054
    ON2BAE1447:A7A43567
    SDC1257F8F:0067AAFF-SN00000001
    DBC1257738:002ED95E
    NT00096E86

    Database ID (GNID.File) =
    OF162EE8B9:66439054
    ON2BAE1447:A7A43567
    SDC1257F8F:0067AAFF-SN00000001
    DBC1257738:002ED95E
    NT<00096E86

    Note ID (GNID.NoteID) =
    OF162EE8B9:66439054
    ON2BAE1447:A7A43567
    SDC1257F8F:0067AAFF-SN00000001
    DBC1257738:002ED95E
    NT00096E86

  • SSL certificaat omzetten naar Domino kyr bestand – de nieuwe methode

    SSL certificaat omzetten naar Domino kyr bestand – de nieuwe methode

    Vorig jaar schreef ik een stukje op dit blog over het omzetten van een wildcard certificaat naar een Domino kyfile om te gebruiken met de Domino webserver.
    Dit moest toen nog met een omslachtige methode die hier beschreven is: ssl-certificaat-omzetten-naar-domino-kyr-bestand

    Met een IBM Domino Administrator / IBM Notes cliënt vanaf versie 9.0.1 FP2 IF2 is het importeren van een (SHA-2) (wildcard) certificaat van een ander systeem zoals Microsoft Internet Information Services zonder een nieuw Certificate Signing Request een fluitje van een cent geworden.

    Deze stappen beschrijven het proces op een Microsoft besturingssysteem.

    Benodigdheden:

    • IBM Domino Administrator / IBM Notes, minimaal versie 9.0.1 FP2 IF2, of HCL versies vanaf 10.x.
    • OpenSSL (www.openssl.org)
    • Domino Keyring Tool (support.hcltechsw.com)
    • Eenvoudige tekstverwerker zoals kladblok of Notepad++

    Installeer de benodigde programma’s op het werkstation.

    Kopieer kyrtool.exe naar de Notes programma map waar ook nlnotes.exe staat e.d.

    Indien het certificaat geen pfx bestand is dient dient het wildcard certificaat eerst te worden geëxporteerd of te worden omgezet naar een pfx bestand. Zorg er voor zowel de private key en alle certificaten in de keten te exporteren. Exporteren kan vanuit IIS, maar ook via een Browser.

    In de volgende stappen gaan we er van uit dat het pfx bestand was geëxporteerd naar een map cert op de C: schijf van het werkstation.

    Open een Windows command prompt en start OpenSSL. Type het volgende commando om het geëxporteerde pfx bestand om te zetten naar een pem bestand

    pkcs12 -in -out -nodes -chain

    in ons voorbeeld wordt dat dus:

    pkcs12 -in c:\cert\test.pfx -out c:\cert\server.pem -nodes -chain

    Open het hierboven gemaakte pem bestand met bijvoorbeeld Notepad++. De Private key en de informatie van uw wildcard certificaat zouden zichtbaar moeten zijn, en indien van toepassing  de informatie van het intermediair en root certificaat van uw CA.

    Als alleen de private key en eigen wild card informatie beschikbaar is zullen de intermediair en root certificaat informatie geëxporteerd  moeten worden uit de pfx bestanden door middel van certmgr.msc in de volgende stappen, of deze informatie moet beschikbaar zijn van de certificaat aanbieder.

    Open certmgr.msc en importeer het .pfx bestand.

    Als voorbeeld hebben wij de informatie van onze eerdere publicatie gebruikt:

    In dit voorbeeld heeft een klant 1 bestand met de extensie pfx.
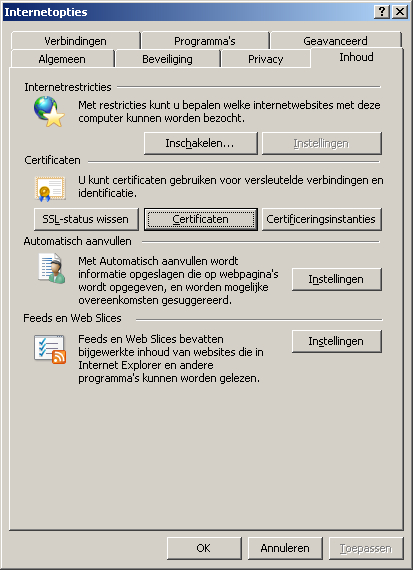
    Start Internet Explorer, klik op Extra > Internet opties > Inhoud.
    certsrv_ie01

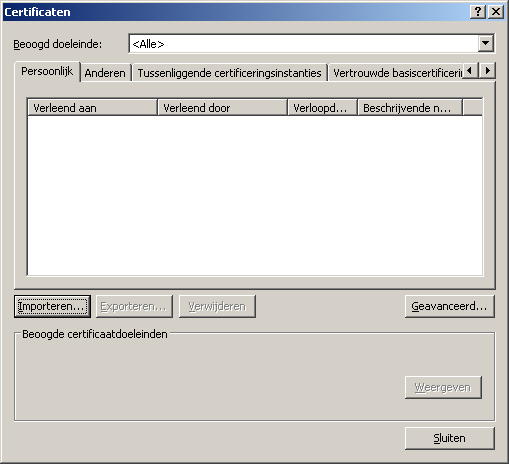
    Klik op de knop Certificaten.

    certsrv_ie02

    In het venster Certificaten klik je op Importeren.
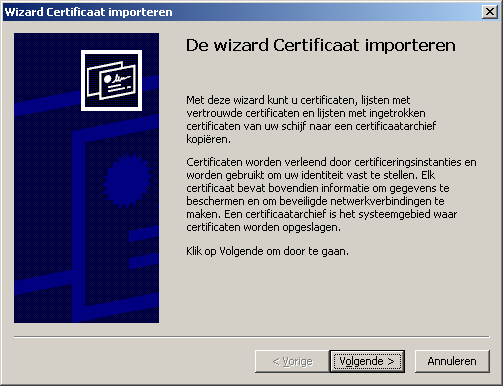
    certsrv_ie03

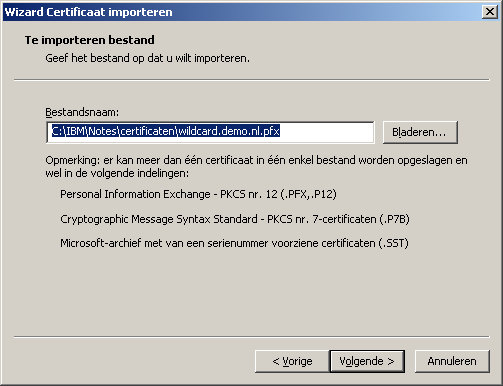
    Klik op volgende en selecteer Bladeren.
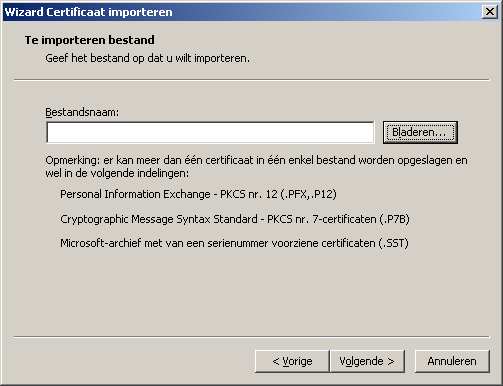
    certsrv_ie04

    Blader naar de map waar de SSL certificaten staan. Verander eventueel bij Bestandstypen de juiste extensie.
    In ons geval hebben we de klantnaam even aangepast naar wildcard.demo.pfx, dit zal normaal iets zijn als *.uwbedrijfsnaam.pfx.
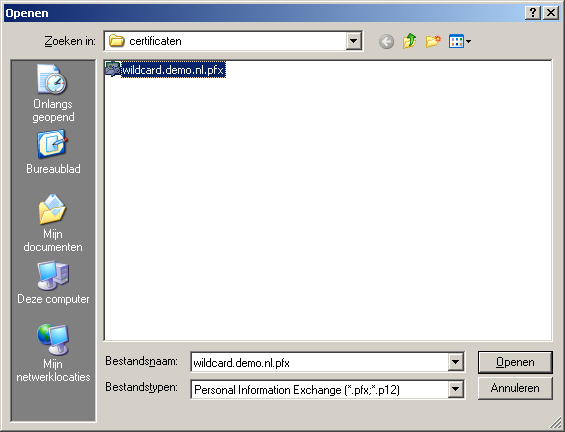
    certsrv_ie05

    Open het bestand.

    certsrv_ie06

    Klik op volgende.

    certsrv_ie07

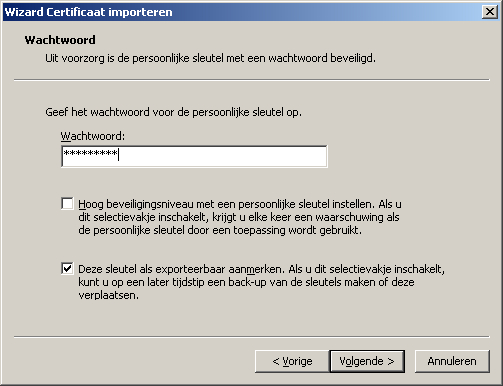
    Geeft het wachtwoord op dat bij de sleutel hoort en zet eventueel een vinkje bij “Deze sleutel als exporteerbaar aanmerken.” en klik op volgende.
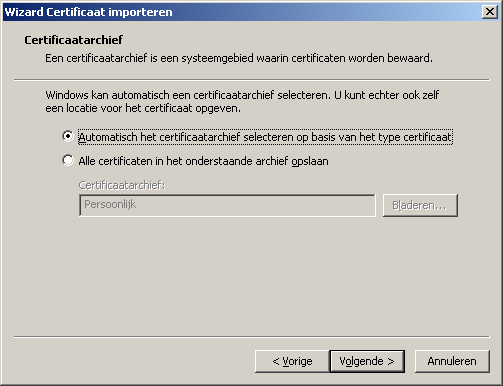
    certsrv_ie08

    Klik op volgende of pas eerst de archief locatie aan indien deze niet goed staat.
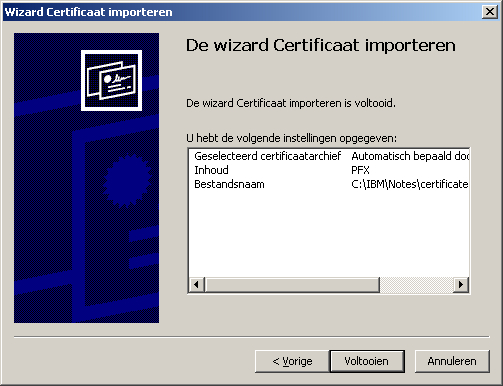
    certsrv_ie09

    Controleer de inhoud en klik op Voltooien.
    Als het goed is komt er een melding dat het importeren voltooid is. Klik daar op OK.
    certsrv_ie10

    Als het goed is zal in het venster Persoonlijk uw certificaat staan. In ons geval is de klantnaam doorgestreept.
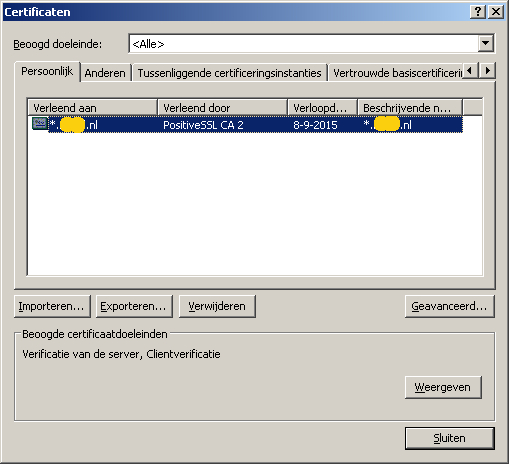
    certsrv_ie11

    Wanneer de import gelukt is kan er gekozen worden voor Persoonlijk -> Certificaten en klik vervolgens op het geïmporteerde wildcard certificaat.

    Klik op het Certificaat tabblad.

    Selecteer het intermediair certificaat en klik details.

    Klik in het nieuwe venster op details en selecteer kopieer naar bestand.

    Exporteer het intermediair certificaat als een Base-64 encoded X.509 cer bestand.

    Als er meerdere intermediair certificaten zijn dan dienen deze ook op de zelfde manier geexporteert te worden.

    Selecteer het certificaat opnieuw en exporteer het root certificaat naar een Base-64 cer bestand.

    Open het geexporteerde intermediair en root certificaat bestand met een tekstverwerker als Notepad++

    Open ook met Notepad++ de private key en certificaat informatie van het wild card certificaat uit het pem bestand.

    kopieer achter de tekst van het pem bestand de tekst van het intermediair certificaat/certificaten en als laatste de tekst van van het root certificaat, en sla de gecombineerde tekst op als server.txt

    Nu kan de informatie in server.txt gecontroleerd worden door het programma kyrtool.
    Het programma zal rapporteren of de informatie over de certificaten correct is en in de juiste volgorde staat.

    Open een command prompt (cmd) en navigeer naar het pad waar kyrtool.exe staat en gebruik het kyrtool verify commando op de volgende manier:

    kyrtool verify c:\cert\server.txt

    Verzeker je er van dat er geen foutmeldingen gemeld worden en dat de laatste regel aangeeft dat het certificaat self signed is (alle root certificaten, zelfs afkomstig van CA’s are self signed)

    Als er geen fouten zijn geconstateerd kan er een nieuw key ring bestand gemaakt worden door kyrtool create -k -p commando, bijvoorbeeld: e,g

    kyrtool create -k c:\cert\keyring.kyr -p aneasypassword

    Dit commando genereert ook het stash bestand voor de keyring, wat noodzakelijk is voor Domino. Het bestand heeft de zelfde naam als het key ring bestand, maar heeft een .sth extentie.

    Als deze stap zonder foutmeldingen is uitgevoerd kan de kyrtool gebruikt worden om de gegevens uit het server.txt bestand te importeren in het key ring bestand.
    gebruik hiervoor het commando kyrtool import all -k -i, bijvoorbeeld:

    kyrtool import all -k c:\cert\keyring.kyr -i c:\cert\server.txt

    Als deze stap correct is uitgevoerd kan er van de bestaande key ring bestanden van de server (.kyr and .sth) een reserve kopie gemaakt worden zodat in het geval van een fout de huidige bestanden terug gezet kunnen worden.

    Om zeker te zijn dat Domino de sleutels kan lezen kunnen we deze nogmaals openen in IBM Notes met de “Server Certificate Admin” applicatie. Deze stap is optioneel natuurlijk.

    Klik daarvoor in link in het menu op “View & Edit Key Rings”
    Kies boven in het menu voor de knop “Select Key Ring to Display”

    Type het volledige pad in naar het sleutelringbestand dat we in de eerdere stappen hebben gemaakt en aangepast.
    Geef het wachtwoord in en klik OK.
    Als alles goed is gegaan zien we nu bij Site Certificates een KeyPair en ons persoonlijke certificaat.
    Bij Certificate Authorities moeten het root- en intermediate certificaten staan die we eerder hebben geïmporteerd.
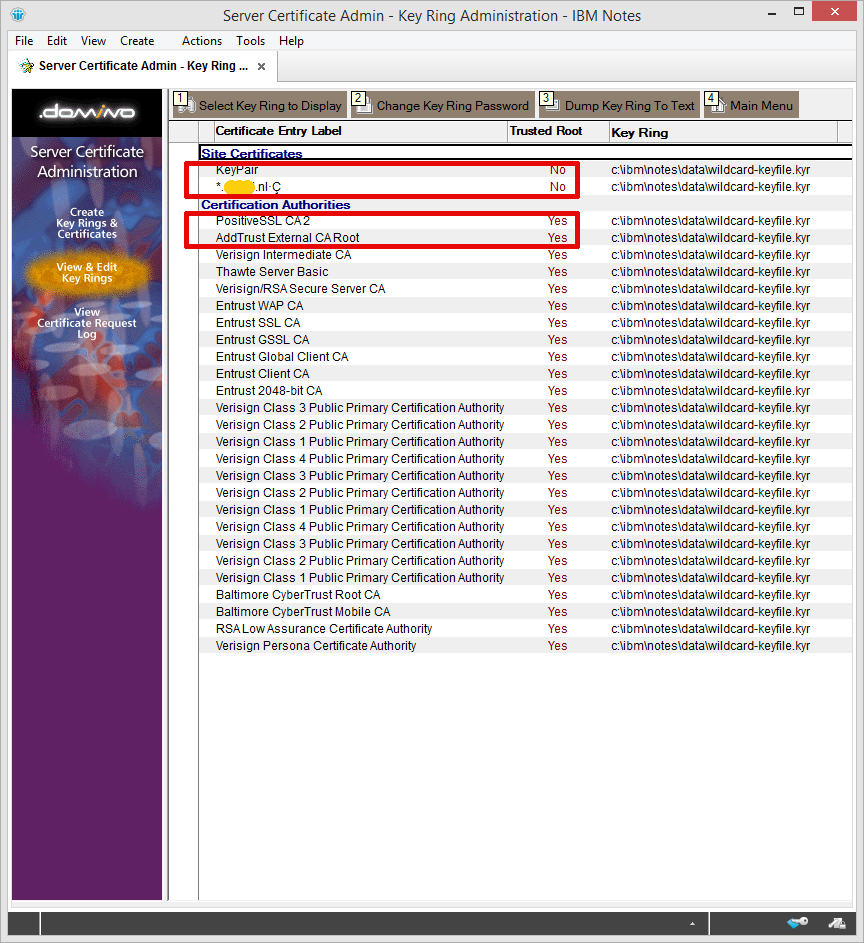
    certsrv_ie17
    Als dit klopt kunnen we het *.kyr en bijbehorend *.sth bestand kopiëren naar de data map van de Domino Server.

    In de configuratie van de Domino server dient de naam van het sleutelbestand natuurlijk overeen te komen met de bestandsnaam.

    Herstart de HTTP taak en als het goed is heb je een werkend SSL certificaat. Controleer dit eventueel door op de Domino console het commando “Tell HTTP show security” in te geven.

    Als alles zonder fouten is gelukt kunnen de tijdelijke bestanden van op het lokale werkstation verwijderd worden (om eventueel misbruik te voorkomen).

    Mocht je er ondanks deze instructies niet uitkomen kun je altijd contact met ons opnemen. Of plaats je reactie onder dit bericht.