Categorie: Domino Server

Berichten die te maken hebben met de HCL Domino ® Server

  • HCL introduceert HCL Notes 14 – Thames

    HCL introduceert HCL Notes 14 – Thames

    HCL Software is verheugd om de nieuwste innovatie te introduceren die eind 2023 verschijnt.
    Met de release van v14 voor het snelle applicatie-ontwikkelplatform, HCL Domino en HCL Notes, is het Early Access Program (EAP) voor deze twee oplossingen nu open!

    Sluit u aan bij dit exclusieve programma waarmee voorkeursklanten en zakelijke partners de software in uw eigen omgeving kunnen testen vóór de officiële release.

    https://www.hcl-software.com/blog/domino/announcing-hcl-dominos-v14-early-access-program

    Notes – https://help.hcltechsw.com/notes/14.0.0/client/whatsnew_14.html

    Domino – https://help.hcltechsw.com/domino/14.0.0/admin/whats_new_in_domino.html

    Traveler – https://help.hcltechsw.com/traveler/14.0.0/new_server_features_v14.html

    Designer – https://help.hcltechsw.com/dom_designer/14.0.0/basic/wpd_whatsnew.html


  • HCL Domino 9.0.1 FP10 IF9 is beschikbaar

    HCL Domino 9.0.1 FP10 IF9 is beschikbaar

    HCL blijft toch nog steeds klanten helpen die maar blijven werken met de inmiddels vreselijk verouderde versie 9.0.1 van Domino!
    Zo is op 11 oktober 2022  HCL Domino 9.0.1FP10IF9 als download beschikbaar gesteld voor klanten en HCL partners.
    https://support.hcltechsw.com/community?id=community_blog&sys_id=91c25b561b6edd90534c4159cc4bcb2c

    Voor een Windows 64Bit server wordt het buildnummer na toepassing van deze Interim Fix 9.0.1FP10 HF980.

    Fix introduced in release SPR Description 
    Interim Fix 9

    for Domino 9.0.1 Feature Pack 10
    MKEE9XCCWWFixed an issue where HCL XPages applications are susceptible to Cross Site Request Forgery (CSRF) vulnerability (CVE-2022-38660).  See KB0101037.
    MOBNC54R7QFixed an issue where HCL Domino is susceptible to an information disclosure vulnerability (CVE-2022-38654).  See KB0101017.

    Eerder op 16 augustus 2022 was er al een HCL JVM Patch for Domino Server v9.0.1 FP10 beschikbaar gekomen.

     PlatformFilename
    SR7FP6 with tzdata 2022a

    Released August 2022

    Linux649.0.1.10_Server_linux64_JVM_Patch_20220621_142823.tar
    Win32 — Client & Server9.0.1.10_ClientServer_w32_JVM_Patch_20220621_162111.exe
    W649.0.1.10_Server_w64_JVM_Patch_20220621_131131.exe

    (Als u problemen ondervind doordat Domino niet meer start als een Windows Service na het toepassen van de JVM patch, kunt u kijken naar KB0094979

    En even daarvoor op 28 juli 2022 HCL Domino Server v9.0.1 FP10 IF8.

    Fix introduced in release SPR Description 
    Interim Fix 8
    for Domino 9.0.1 Feature Pack 10  
    ASIAC2VPZXFixed an issue where Notes would fail to launch if in the notes.ini file did not contain the Directory= entry.  This regression was introduced in 11.0.1 FP3.
    HYZGC4B7RHFixed a problem where the height of To/Cc/Bcc fields was too large in Firefox 89.x
    JPAI9TCSL5Fix Server Crash
    MYAA9DSJUTFix an issue that could cause a blank line to be removed from text attachments sent via SMTP.  This regression was introduced in 8.5.3 FP3.
    MOBNC5ETAHFixed a crash in LDAP
    BSPRC9QLN4Fixed an issue where DAOS objects created with shared encryption key were not handled correctly by fixup when downgrading Domino from 12.0 or 12.0.1 to earlier version.
    HHIECFD776Fix an issue where HCL iNotes is susceptible to a link to non-existent domain vulnerability (CVE-2022-27547).  See KB0100212.
    HHIECFD834Fix an issue where HCL iNotes is susceptible to a Reflected Cross-site Scripting (XSS) vulnerability (CVE-2022-27546).  See KB0100216.

    INECO kan u helpen om uw oude omgeving bij te werken met deze fixes.

    Nog beter is het natuurlijk om op te waarderen naar de veel betere en veiligere recente versie van HCL Domino, HCL Domino V12!
    Zie hiervoor ook de Domino v12 Upgrade Guide.


    Bron: https://support.hcltechsw.com/csm?id=kb_article&sysparm_article=KB0073999

  • HCL Domino/Notes v11 is beschikbaar

    HCL Domino/Notes v11 is beschikbaar

    Wat is nieuw in HCL Domino ® 11.0?

    • Nieuw Domino-licentiemodel
      Actief licentiebeheer is momenteel niet beschikbaar voor licenties voor productiegebruik. Daarom is het configureren van een FlexNet-licentieserver voor Domino 11.0.0 niet vereist.
    • Rebranding van producten
      Verwijzingen naar IBM® zijn omgedoopt tot HCL voor de Notes- en Domino-productfamilie.
    • Nieuw InstallAnywhere-platform voor Domino
      Flexera InstallAnywhere 2018 is het onderliggende installatieplatform dat vanaf HCL Domino 11 wordt gebruikt.
    • Directorysynchronisatie
      Met Directory Sync kunt u mensen en groepsgegevens van een externe LDAP-directory synchroniseren met de Domino-directory. Momenteel kunnen gegevens uit Active Directory worden gesynchroniseerd.
    • DAOS tier2-opslag
      Met Domino Attachment Object Service (DAOS) tier 2-opslag kunt u een S3-compatibele opslagservice gebruiken om oudere bijlageobjecten op te slaan die niet binnen een bepaald aantal dagen zijn gebruikt.
      Met deze functie kunt u de hoeveelheid gegevens verminderen die is opgeslagen op Domino-servers die DAOS gebruiken. Het kan ook de prestaties verbeteren van incrementele bestandsback-ups die voor DAOS worden gemaakt.
    • Nieuwe Java ™ Runtime Environment
      De Java ™ Runtime Environment (JRE) die wordt geleverd met HCL Domino 11 en HCL Domino Designer 11 is nu Eclipse OpenJ9 die wordt geleverd via AdoptOpenJDK.
    • IBM® GSKit cryptografische bibliotheken vervangen door de OpenSSL-equivalenten
      Op alle HCL Notes- en Domino-platforms vervangen OpenSSL 1.1.1a-cryptografische bibliotheken de IBM® GSKit-bibliotheken die in eerdere releases werden verstrekt.
    • Het beperken van het downloaden van ID-bestanden vanuit de ID-kluis is uitgeschakeld voor SAML federated login
      Wanneer SAML Notes federated login of SAML Web federated login de verificatiemethode is die wordt gebruikt om HCL Notes ID-bestanden uit de ID-kluis te extraheren, de waarde voor de ID Vault-beleidsinstelling Toestaan ​​dat automatische ID-downloads worden nu genegeerd. (Deze instelling bevindt zich op het tabblad ID-kluis van een beleidsdocument Beveiligingsinstellingen).
    • Webgebruikers verifiëren met de Notes ID-wachtwoorden in de ID-kluis
      U kunt HCL Domino® configureren om het wachtwoord in een ID-kluis te gebruiken om webgebruikers die toegang hebben tot de server te verifiëren.

    Wat is nieuw in HCL Notes ® 11?

    • Nieuw modern uiterlijk
      HCL Notes 11 heeft een vereenvoudigde, gebruikersgerichte uitstraling.
    • Schonere, gemoderniseerde gebruikersinterface
      Het algemene uiterlijk van Notes is in deze release gewijzigd.
    • Minimalistische menu’s
      Minder gebruikte acties en opties zijn verborgen totdat u ze nodig hebt. Met vervolgkeuzelijsten en uitbreidende menu’s kunt u alle eerdere mogelijkheden behouden zonder de werkruimte te overbelasten.
    • Vereenvoudigde formulieren
      Formulieren in Notes-agenda en contactpersonen zijn georganiseerd in een eenvoudige, gebruiksvriendelijke lay-out.


  • Voorproefje: Database symmetrie in een Domino 10 cluster

    Voorproefje: Database symmetrie in een Domino 10 cluster

    HCL Technologies heeft een demo geplaatst op hun YouTube kanaal waarin ze de nieuwe optie om databases binnen bepaalde mappen in een Domino Cluster gelijk te kunnen houden tonen.

    Een symmetrisch cluster zorgt ervoor dat HCL Notes®-databases identiek blijven op alle servers in een cluster.
    Een reparatieservice herstelt ontbrekende of beschadigde databases door ze te vervangen door goede kopieën van clusterleden.

    Opsporing en reparatie van ontbrekende databases

    Een servertaak, AutoRepair, wordt op elke server in een symmetrisch cluster uitgevoerd.
    AutoRepair scant opgegeven mappen op de server op ontbrekende databases.
    AutoRepair verwijst naar de Cluster Database Directory (cldbdir.nsf) om te bepalen welke databases de gecontroleerde mappen moeten bevatten.
    Wanneer AutoRepair ontbrekende databases detecteert en repareert, repareert het ook alle DAOS .nlo-bestanden waarnaar wordt verwezen door de databases.
    U gebruikt een clusterconfiguratiedocument om de volgende aspecten van AutoRepair te configureren:

    • Of AutoRepair alleen ontbrekende databases in het logbestand rapporteert of dat het de reparatieservice activeert om ontbrekende databases te vervangen.
    • De mappen die moeten worden gescand. Mappen moeten onder de servergegevensmap staan.
    • De frequentie waarmee AutoRepair scant op ontbrekende databases.

    Detectie en reparatie van beschadigde databases

    Om beschadigde databases te detecteren en te repareren, selecteert u de optie Beschadigde bestanden herstellen in een clusterconfiguratiedocument.
    Als deze optie is geselecteerd en een Domino®-server een beschadigde database in een bewaakte map detecteert, wordt Fixup uitgevoerd om te proberen de database te herstellen.
    Als Fixup niet succesvol is, plaatst de server de beschadigde database in quarantaine door de bestandsextensie te wijzigen in .pd_bad_ .
    De reparatiedienst herstelt direct een goede versie van een clusterlid.
    De servertaak RepairCleanup verwijdert de in quarantaine geplaatste versies van databases na een aantal dagen dat u opgeeft in het clusterconfiguratiedocument.

    Reparatie service

    Om een ​​ontbrekende of beschadigde database te vervangen, doet de hersteldienst:

    • Kopieert een momentopname van de database van een donorserver met een goede versie.
    • Werkt mapreferenties bij.
    • Past de replicatiegeschiedenis voor clustermaatkopieën aan om het punt van divergentie weer te geven om de impact op replicatie te minimaliseren.
    • Bouwt de volledige-tekstindex opnieuw op als volledige-tekstindexering is ingeschakeld voor de database die is gekopieerd.
    • Scant de database om te controleren of DAOS-objecten waarnaar wordt verwezen op deze server aanwezig zijn. Als er iets ontbreekt, wordt dit vervangen.
  • IBM kondigt investeringen in Notes Domino Versie 10 en verder aan

    IBM kondigt investeringen in Notes Domino Versie 10 en verder aan

    IBM heeft een strategisch partnerschap met HCL Technologies getekend om de inzet te vergroten zodat in 2018 een grote IBM Notes release te opgeleverd kan worden.
    Hiermee investeert IBM voor langere termijn in de Domino-productfamilie – Domino, Notes, Sametime en Verse.

    https://www.ibm.com/blogs/social-business/2017/10/25/ibm-announces-investment-notes-domino-version-10-beyond 

    Een bericht van Ed Brill, VP of Product Management

    You know Domino. You know Notes. You love them both.
    In fact it’s because of dedicated people like you that Domino and Notes is one of longest running application development and mail platforms on the planet. And you’re getting to know Verse.
    As we look to the future, we’re taking a different approach to building the Domino product family roadmap including Notes, Verse and Sametime.

    https://www.ibm.com/social-business/us-en/announce/domino-jam2025

  • Feature Pack 8 voor Domino / Notes Social Edition 9.0.1 is uit

    Met ingang van “Fix Pack” 8 voor Domino / Notes 9.0.1 is ook de naam aangepast naar Feature Pack.

    Naast een aantal belangrijke fixes zijn er ook nieuwe mogelijkheden toegevoegd.
    Een aantal zoals het automatisch verversen van niet alleen de eigen postbus, het verwijderen van views uit de nsf,  het gebruik van een nieuwere Java omgeving en het tonen van het e-mailadres i.p.v. het Notes adres in mail en agenda zijn toch opmerkelijke verbeteringen.

    Zie het complete Engelstalige document hier: Notes/Domino Fix List

    Linux

    Opmerkelijk en minder leuk is het niet langer meer ondersteunen van de Notes Client op Linux.
    Nu moet ik eerlijkheidshalve toegeven dat het best lastig was om dit op bepaalde distributies te laten werken.
    Persoonlijk vind ik dit wel erg jammer.

    Download

    Feature Pack 8 is te downloaden via de Fix Central IBM site.


  • Koppeling DAOS en Notes Document achterhalen

    Koppeling DAOS en Notes Document achterhalen

    Vandaag werd de vraag gesteld hoe je kunt achterhalen welk NLO (Notes Large Objects) bestand bij welk document in een Notes database met DAOS ingeschakeld hoort.

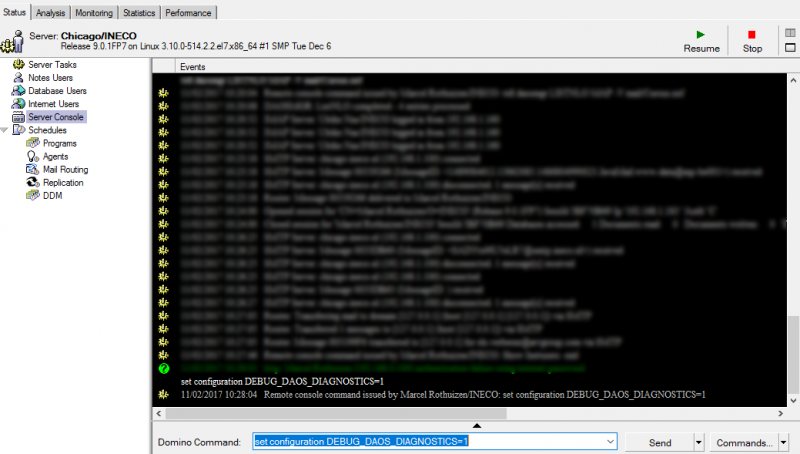
    Begin met op de Domino server console het volgende commando te geven:
    set configuration DEBUG_DAOS_DIAGNOSTICS=1

    Hierdoor zijn er extra parameters beschikbaar zodat er een lijst met documenten en hun bijlagen kan worden opgeslagen in de Domino data map.
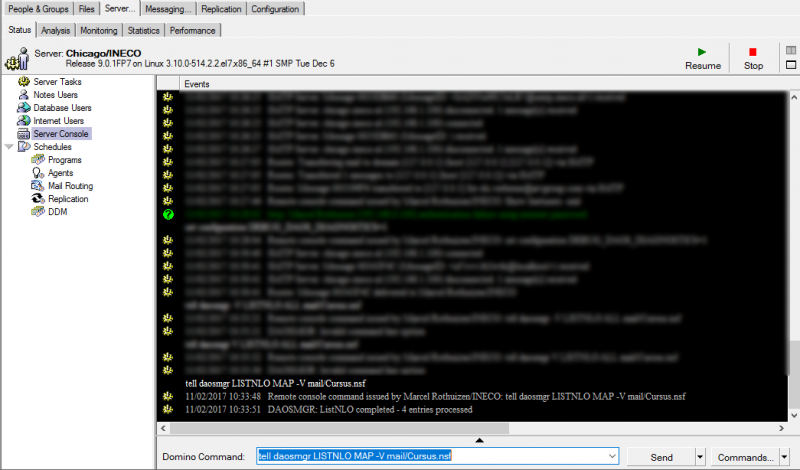
    Gebruik daarvoor het volgende commando:
    tell daosmgr LISTNLO MAP -V mail/Cursus.nsf
    (waarbij mail/Cursus.nsf vervangen dient te worden voor de database die je wilt controleren)

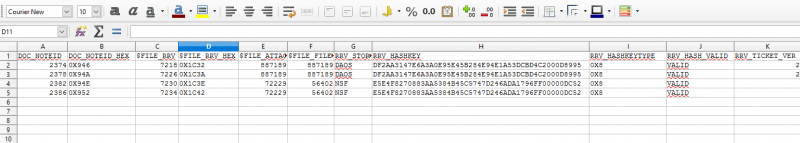
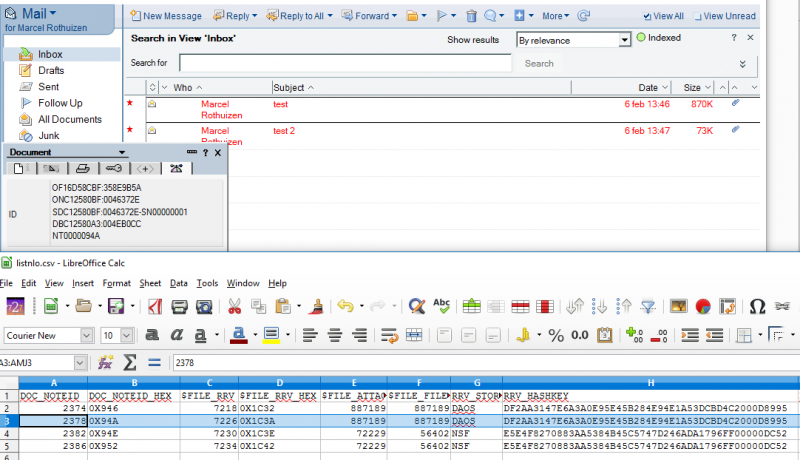
    In de Domino data map staat vervolgens het tekstbestand listnlo.txt dat met behulp van bijvoorbeeld Excel of LibreOffice Calc eenvoudig geïmporteerd kan worden.

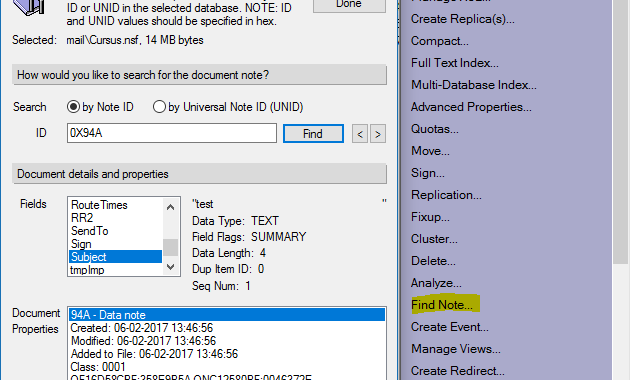
    Om te zoeken met het Notes document als sleutel kan middels de info dialoog het NoteID bekeken worden. Met dit gegeven kan in de lijst gezocht worden. In dit geval noteID NT0000094A converteren zonder NT naar decimaal is 2378 en dit nummer is te vinden in de lijst.

    Nu is het nummer van het NLO bestand te achterhalen in de kolom RRV_HASHKEY.
    Dit nummer kan door middel van een zoekopdracht in de DAOS mappen als het goed is worden gevonden.

    Wil je iets gerichter zoeken kan nog op de Domino server console het commando tell daosmgr LISTNLO ALL mail/Cursus.nsf gegeven worden.
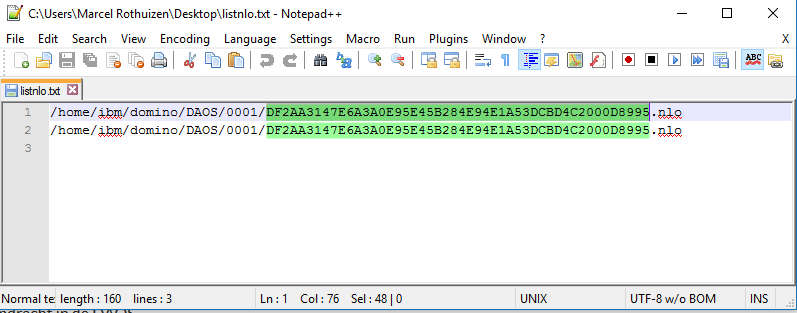
    Dit maakt wederom een listnlo.txt (vorige even veilig stellen). Deze lijst is slechts een lijst met alle NLO bestanden, maar geeft wel het volledige pad weer.
    Zoek je nu in deze lijst de eerder gevonden RRV_HASHKEY op zal duidelijk worden waar het bestand staat.

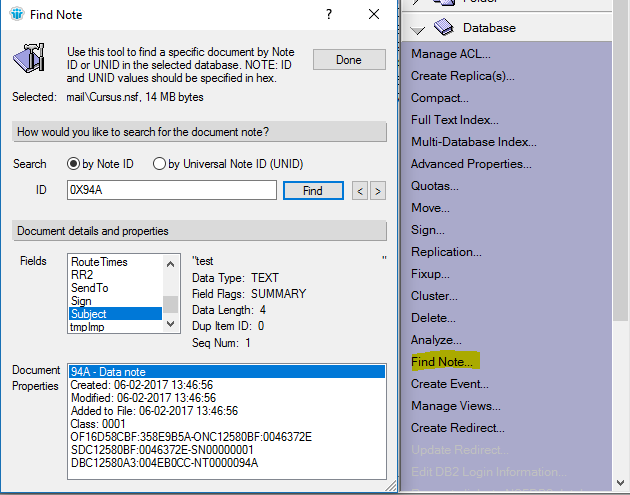
    Om middels het NLO bestand te achterhalen welke documenten er gebruik van maken kan er gezocht worden op NoteID door middel van de Domino Administrator client:

    Overigens zijn NLO bestanden versleuteld met het server ID van de server waarop de DAOS taak het NLO bestand heeft aangemaakt.
    de NLO bestanden kunnen daarom alleen op die server weer geopend worden. Stel een database staat op serverA en op serverB, en beide servers hebben DOAS aan staan, zal een bijlage in de NSF resulteren in een NLO bestand op beide servers met de zelfde naam.

    Versleuteld

    Toch is dit NLO bestand niet uitwisselbaar op deze servers vanwege de verschillende server ID’s waarmee de NLO bestand is versleuteld.
    Het versleutelen van NLO bestanden kan eventueel wel uit worden gezet door middel van de notes.ini regel DAOS_ENCRYPT_NLO=0 of in latere versies van HCL Domino door de instelling in het server document.


    Dit heeft echter geen effect op reeds bestaande NLO bestanden, hiervoor zou DOAS eerst uitgeschakeld en daarna weer ingeschakeld moeten worden (diskruimte!).
    Het uitschakelen van de encryptie heeft als voordeel dat bestanden uitwisselbaar worden (en een back-up kleiner kan zijn) maar is minder veilig.

    Voor latere versies van Domino met DAOS waar FIX GFAL9AKKJZ is toegepast is het mogelijk om via de doasmgr bestanden te decrypten met het server.id dat gebruikt is voor het encrypten op een andere server, en eventueel het bestand weer encrypten met het nieuwe server.id.
    Syntax:
    DAOSMGR NLOENCRYPTION [ENCRYPT | DECRYPT | VALIDATE] <path to single NLO file>|

    Voordat bovenstaande commando uitgevoerd wordt is het verstandig om een back-up te maken van de NLO bestanden. De actie past de headers van  de NLO bestanden en kan deze mogelijk beschadigen als er tijdens de actie iets mis gaat!

    Om NLO bestanden te kunnen gebruiken op een andere server dan waarmee ze versleuteld zijn dient de lokatie van het origine server.id in de notes.ini opgegeven te worden achter de volgende instelling: DAOS_ENCRYPTION_ALTERNATE_SERVER_ID=
    Het server.id mag geen wachtwoord hebben. (Als alternatief kan het decrypten op de originele server plaats vinden en daarna pas naar de nieuwe server worden verplaatst.)

    Het commando DAOSMGR NLOENCRYPTION [ENCRYPT | DECRYPT | VALIDATE] kan dus werken op een enkel bestand, maar zonder opgave van een bestandsnaam zal het werken op alle NLO bestanden die bekend zijn in de DAOS catalog.
    Ook kan er een IND bestand als parameter worden gebruikt.
    In het IND bestand dienen de complete paden naar de NLO bestanden te staan bijvoorbeeld:
    c:\daos\0001\73564238A14ACBE6F3D28713A3228071C931E1C4001A0EA8.nlo
    c:\daos\0002\73564238A14ACBE6F3D28713A3228071C931E1C4311A0EA9.nlo

    Notitie:

    Wat mij nog niet duidelijk is hoe de bijlage nu daadwerkelijk uit een NLO bestand gehaald zou kunnen worden. Wanneer bestanden ge-decrypt zijn lukt het vaak bij afbeeldingen e.d. om deze direct te tonen, echter Excel bestanden e.d. zien de DAOS header in het bestand en willen daarom niet goed openen.
    Hoe die header verwijderd zou kunnen worden om het bestand weer toegankelijk te maken zou ik graag willen weten. Hierdoor zou het ook mogelijk moeten zijn om zonder het originele Notes document toch de bijlage te kunnen redden.

    Om de Domino server de NLO bestanden te laten controleren kan de notes.ini regel
    DAOS_RESYNC_VALIDATE_NLO_FILES=1 worden toegepast.

    Zet de waarde 1 om validatie in te schakelen en 0 om deze uit te zetten. Standaard is 0 (uit).


  • SSL certificaat omzetten naar Domino kyr bestand – de nieuwe methode

    SSL certificaat omzetten naar Domino kyr bestand – de nieuwe methode

    Vorig jaar schreef ik een stukje op dit blog over het omzetten van een wildcard certificaat naar een Domino kyfile om te gebruiken met de Domino webserver.
    Dit moest toen nog met een omslachtige methode die hier beschreven is: ssl-certificaat-omzetten-naar-domino-kyr-bestand

    Met een IBM Domino Administrator / IBM Notes cliënt vanaf versie 9.0.1 FP2 IF2 is het importeren van een (SHA-2) (wildcard) certificaat van een ander systeem zoals Microsoft Internet Information Services zonder een nieuw Certificate Signing Request een fluitje van een cent geworden.

    Deze stappen beschrijven het proces op een Microsoft besturingssysteem.

    Benodigdheden:

    • IBM Domino Administrator / IBM Notes, minimaal versie 9.0.1 FP2 IF2, of HCL versies vanaf 10.x.
    • OpenSSL (www.openssl.org)
    • Domino Keyring Tool (support.hcltechsw.com)
    • Eenvoudige tekstverwerker zoals kladblok of Notepad++

    Installeer de benodigde programma’s op het werkstation.

    Kopieer kyrtool.exe naar de Notes programma map waar ook nlnotes.exe staat e.d.

    Indien het certificaat geen pfx bestand is dient dient het wildcard certificaat eerst te worden geëxporteerd of te worden omgezet naar een pfx bestand. Zorg er voor zowel de private key en alle certificaten in de keten te exporteren. Exporteren kan vanuit IIS, maar ook via een Browser.

    In de volgende stappen gaan we er van uit dat het pfx bestand was geëxporteerd naar een map cert op de C: schijf van het werkstation.

    Open een Windows command prompt en start OpenSSL. Type het volgende commando om het geëxporteerde pfx bestand om te zetten naar een pem bestand

    pkcs12 -in -out -nodes -chain

    in ons voorbeeld wordt dat dus:

    pkcs12 -in c:\cert\test.pfx -out c:\cert\server.pem -nodes -chain

    Open het hierboven gemaakte pem bestand met bijvoorbeeld Notepad++. De Private key en de informatie van uw wildcard certificaat zouden zichtbaar moeten zijn, en indien van toepassing  de informatie van het intermediair en root certificaat van uw CA.

    Als alleen de private key en eigen wild card informatie beschikbaar is zullen de intermediair en root certificaat informatie geëxporteerd  moeten worden uit de pfx bestanden door middel van certmgr.msc in de volgende stappen, of deze informatie moet beschikbaar zijn van de certificaat aanbieder.

    Open certmgr.msc en importeer het .pfx bestand.

    Als voorbeeld hebben wij de informatie van onze eerdere publicatie gebruikt:

    In dit voorbeeld heeft een klant 1 bestand met de extensie pfx.
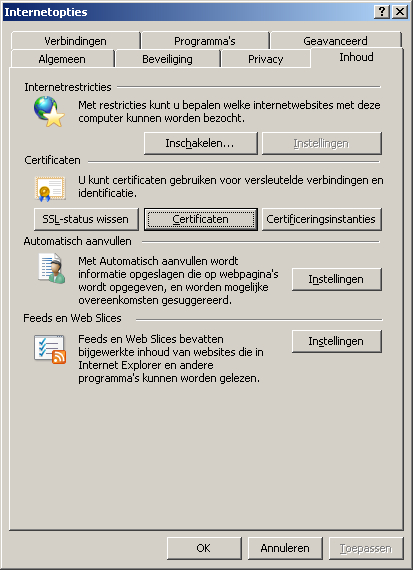
    Start Internet Explorer, klik op Extra > Internet opties > Inhoud.
    certsrv_ie01

    Klik op de knop Certificaten.

    certsrv_ie02

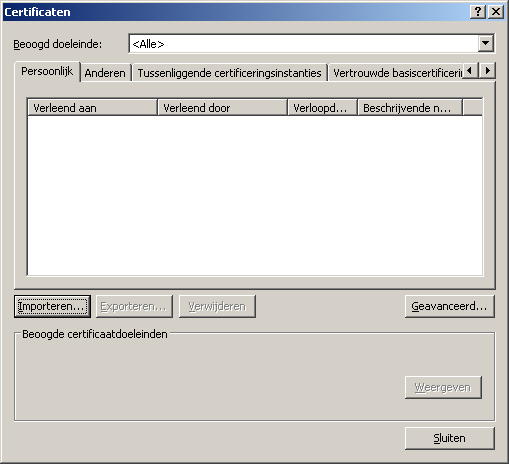
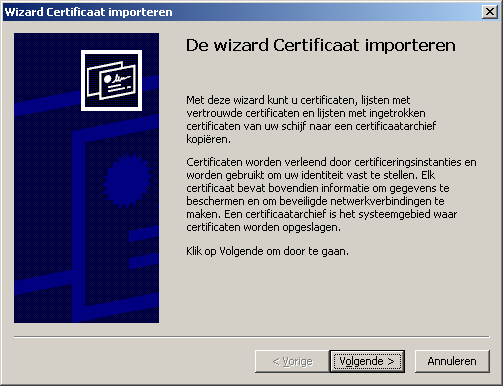
    In het venster Certificaten klik je op Importeren.
    certsrv_ie03

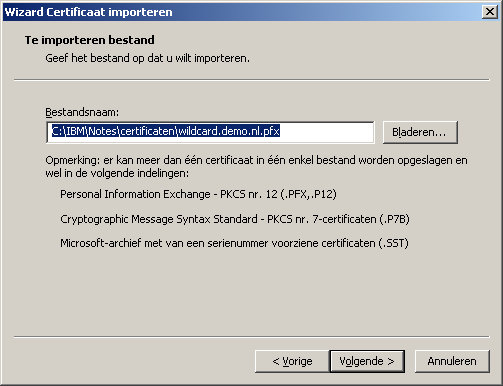
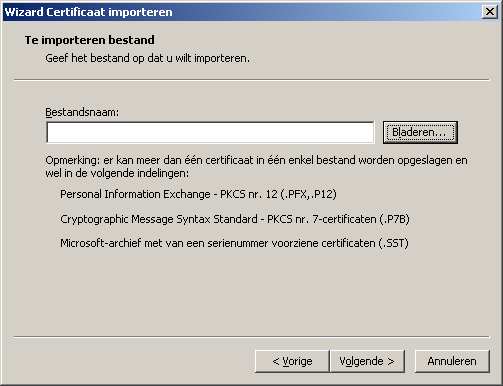
    Klik op volgende en selecteer Bladeren.
    certsrv_ie04

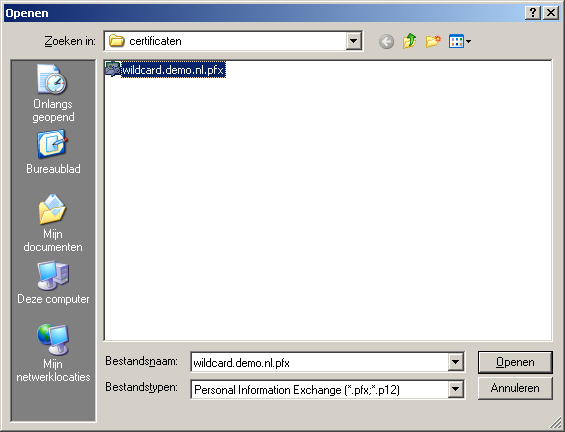
    Blader naar de map waar de SSL certificaten staan. Verander eventueel bij Bestandstypen de juiste extensie.
    In ons geval hebben we de klantnaam even aangepast naar wildcard.demo.pfx, dit zal normaal iets zijn als *.uwbedrijfsnaam.pfx.
    certsrv_ie05

    Open het bestand.

    certsrv_ie06

    Klik op volgende.

    certsrv_ie07

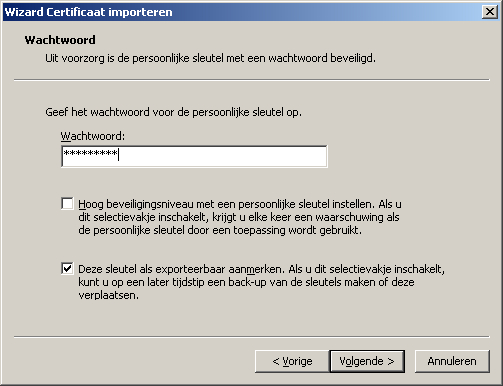
    Geeft het wachtwoord op dat bij de sleutel hoort en zet eventueel een vinkje bij “Deze sleutel als exporteerbaar aanmerken.” en klik op volgende.
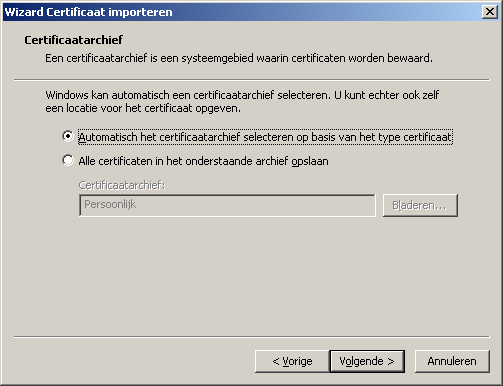
    certsrv_ie08

    Klik op volgende of pas eerst de archief locatie aan indien deze niet goed staat.
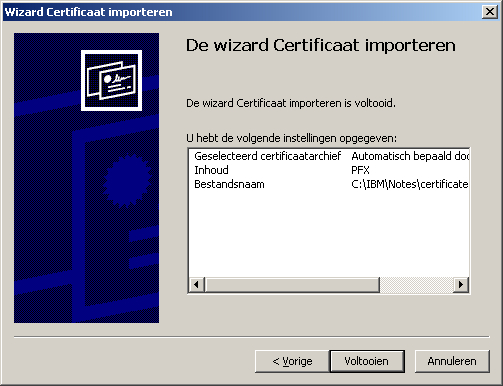
    certsrv_ie09

    Controleer de inhoud en klik op Voltooien.
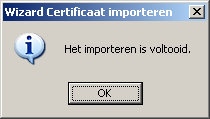
    Als het goed is komt er een melding dat het importeren voltooid is. Klik daar op OK.
    certsrv_ie10

    Als het goed is zal in het venster Persoonlijk uw certificaat staan. In ons geval is de klantnaam doorgestreept.
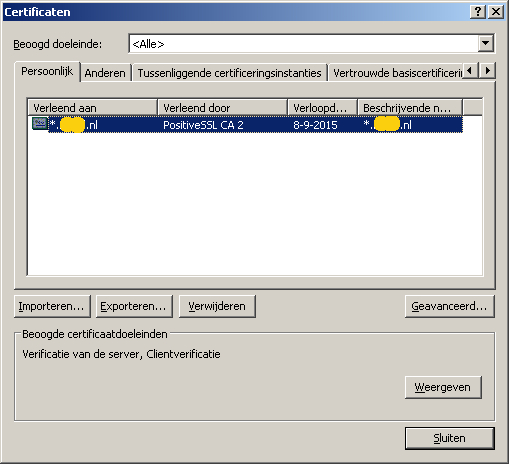
    certsrv_ie11

    Wanneer de import gelukt is kan er gekozen worden voor Persoonlijk -> Certificaten en klik vervolgens op het geïmporteerde wildcard certificaat.

    Klik op het Certificaat tabblad.

    Selecteer het intermediair certificaat en klik details.

    Klik in het nieuwe venster op details en selecteer kopieer naar bestand.

    Exporteer het intermediair certificaat als een Base-64 encoded X.509 cer bestand.

    Als er meerdere intermediair certificaten zijn dan dienen deze ook op de zelfde manier geexporteert te worden.

    Selecteer het certificaat opnieuw en exporteer het root certificaat naar een Base-64 cer bestand.

    Open het geexporteerde intermediair en root certificaat bestand met een tekstverwerker als Notepad++

    Open ook met Notepad++ de private key en certificaat informatie van het wild card certificaat uit het pem bestand.

    kopieer achter de tekst van het pem bestand de tekst van het intermediair certificaat/certificaten en als laatste de tekst van van het root certificaat, en sla de gecombineerde tekst op als server.txt

    Nu kan de informatie in server.txt gecontroleerd worden door het programma kyrtool.
    Het programma zal rapporteren of de informatie over de certificaten correct is en in de juiste volgorde staat.

    Open een command prompt (cmd) en navigeer naar het pad waar kyrtool.exe staat en gebruik het kyrtool verify commando op de volgende manier:

    kyrtool verify c:\cert\server.txt

    Verzeker je er van dat er geen foutmeldingen gemeld worden en dat de laatste regel aangeeft dat het certificaat self signed is (alle root certificaten, zelfs afkomstig van CA’s are self signed)

    Als er geen fouten zijn geconstateerd kan er een nieuw key ring bestand gemaakt worden door kyrtool create -k -p commando, bijvoorbeeld: e,g

    kyrtool create -k c:\cert\keyring.kyr -p aneasypassword

    Dit commando genereert ook het stash bestand voor de keyring, wat noodzakelijk is voor Domino. Het bestand heeft de zelfde naam als het key ring bestand, maar heeft een .sth extentie.

    Als deze stap zonder foutmeldingen is uitgevoerd kan de kyrtool gebruikt worden om de gegevens uit het server.txt bestand te importeren in het key ring bestand.
    gebruik hiervoor het commando kyrtool import all -k -i, bijvoorbeeld:

    kyrtool import all -k c:\cert\keyring.kyr -i c:\cert\server.txt

    Als deze stap correct is uitgevoerd kan er van de bestaande key ring bestanden van de server (.kyr and .sth) een reserve kopie gemaakt worden zodat in het geval van een fout de huidige bestanden terug gezet kunnen worden.

    Om zeker te zijn dat Domino de sleutels kan lezen kunnen we deze nogmaals openen in IBM Notes met de “Server Certificate Admin” applicatie. Deze stap is optioneel natuurlijk.

    Klik daarvoor in link in het menu op “View & Edit Key Rings”
    Kies boven in het menu voor de knop “Select Key Ring to Display”

    Type het volledige pad in naar het sleutelringbestand dat we in de eerdere stappen hebben gemaakt en aangepast.
    Geef het wachtwoord in en klik OK.
    Als alles goed is gegaan zien we nu bij Site Certificates een KeyPair en ons persoonlijke certificaat.
    Bij Certificate Authorities moeten het root- en intermediate certificaten staan die we eerder hebben geïmporteerd.
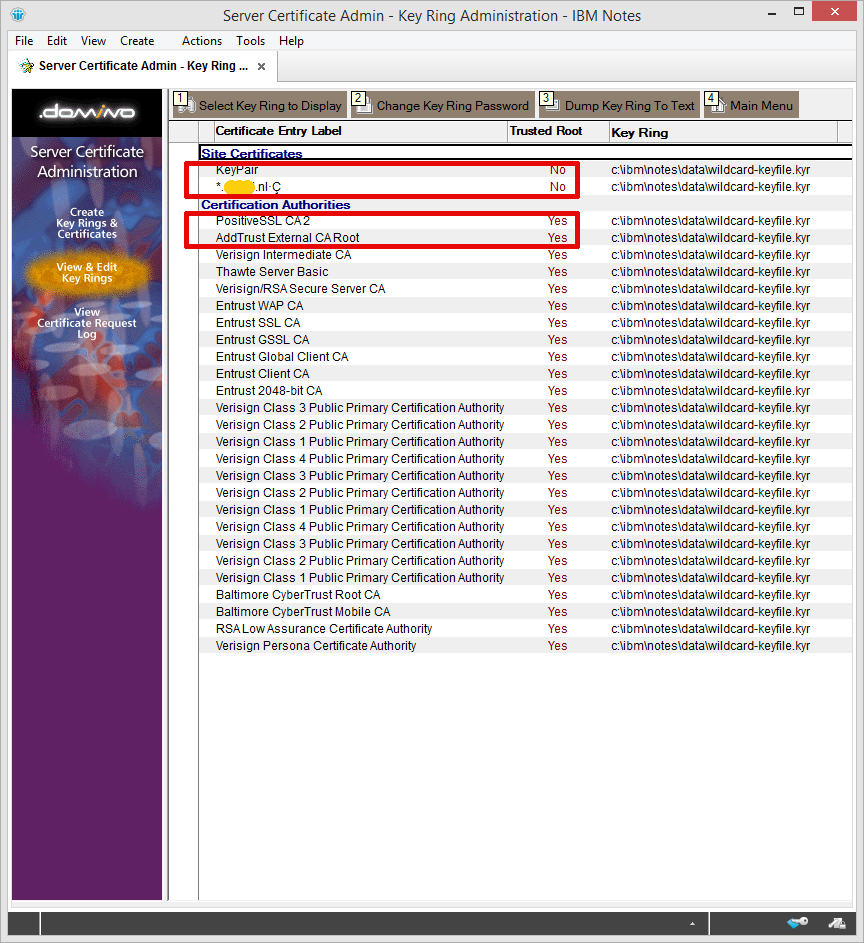
    certsrv_ie17
    Als dit klopt kunnen we het *.kyr en bijbehorend *.sth bestand kopiëren naar de data map van de Domino Server.

    In de configuratie van de Domino server dient de naam van het sleutelbestand natuurlijk overeen te komen met de bestandsnaam.

    Herstart de HTTP taak en als het goed is heb je een werkend SSL certificaat. Controleer dit eventueel door op de Domino console het commando “Tell HTTP show security” in te geven.

    Als alles zonder fouten is gelukt kunnen de tijdelijke bestanden van op het lokale werkstation verwijderd worden (om eventueel misbruik te voorkomen).

    Mocht je er ondanks deze instructies niet uitkomen kun je altijd contact met ons opnemen. Of plaats je reactie onder dit bericht.

  • THREADID informatie in de server console

    THREADID informatie in de server console

    Vanaf Domino versie 8.5.3 wordt de notes.ini parameter Debug_threadid automatisch toegevoegd aan de notes.ini met een waarde van “1”
    Deze debug thread id is vooral handig om problemen op te lossen.
    Wil je deze extra informatie niet dan kan de regel eenvoudig verwijderd worden uit de notes.ini of de waarde aangepast moeten worden naar CONFIG DEBUG_THREADID=0.
    Dit kan door de notes.ini aan te passen, via het server configuratie document, of via het console commando SET CONFIG DEBUG_THREADID=0.

    Voor meer informatie:
    https://support.hcl-software.com/csm?id=kb_article&sysparm_article=KB0028296

  • Administering IBM Lotus Domino 8.5 servers for beginners

    Administering IBM Lotus Domino 8.5 servers for beginners

    Dit whitepaper (80 pagina’s) biedt een uitgebreid overzicht van het beheer van IBM® Lotus® Domino®, waarbij de fundamentele componenten en terminologie worden uitgelegd, zodat nieuwe beheerders zich vertrouwd kunnen voelen met het product.
    In het bijzonder worden de belangrijkste kenmerken en functionaliteiten uitgelegd, zoals het notes.ini-bestand, de Data Directory, ID’s, serveropdrachten en -documenten en serveractiviteiten.
    Ook inbegrepen zijn discussies over serveronderhoud en NSD’s.

    http://public.dhe.ibm.com/software/dw/lotus/DominoAdminforBeginnersFinal.pdf

    Verouderd

    De inhoud van dit bericht is niet meer actueel. Voor informatie over HCL Domino server beheer kunt u beter contact met ons opnemen of zoeken naar meer recente informatie op de website van HCL bijvoorbeeld: HCLSoftware U